ISO 26262 자동차 소프트웨어 안전에 관한 포괄적 분석
Jun 23, 2025
-63 mins read

오늘날 빠르게 발전하는 기술 시대에 전자 시스템과 임베디드 소프트웨어는 점점 더 복잡해지고 있으며, 현대 자동차 산업에서 핵심적인 역할을 하고 있습니다. 스마트 운전 지원 기능부터 능동형 안전 시스템에 이르기까지, 이러한 시스템의 신뢰성과 안전성은 사용자 경험에 직접적인 영향을 미칠 뿐만 아니라 승객과 도로 이용자의 생명 안전과도 직결됩니다.
따라서 차량 내 전기·전자 시스템이 안전하고 정확하게 작동하며, 잠재적인 위험을 효과적으로 통제할 수 있도록 보장하는 것은 매우 중요합니다. 이러한 필요성에 따라 탄생한 것이 바로 자동차 소프트웨어 안전 표준 ISO 26262 표준입니다.
이 국제 표준은 자동차 산업에서 기능 안전을 확보하기 위한 전문적인 가이드라인을 제공하며, 차량의 설계부터 생산, 운영에 이르기까지 전 과정에서 안전성을 체계적으로 관리할 수 있도록 지원합니다.
이 글에서는 ISO 26262의 기본 개요와 핵심 용어를 정리하고, 해당 표준을 실제로 적용했을 때 차량 개발 및 생산 프로세스에 어떤 영향과 효과를 미치는지 보다 구체적으로 살펴보고자 합니다. 이를 통해 자동차 산업에서 ISO 26262가 왜 중요한지, 그리고 이를 준수함으로써 어떤 품질 및 안전상의 개선이 이루어지는지를 이해할 수 있습니다.
ISO 26262란 무엇인가?
정의
ISO 26262는 자동차 산업에서의 기능 안전에 관한 국제 표준으로, 차량 내 전기 및 전자 시스템의 안전성과 신뢰성을 보장하기 위해 개발되었습니다. 이 표준은 차량의 부품과 시스템이 특히 안전과 관련된 상황에서 정확하게 기능을 수행하도록 보장하는 데 중점을 둡니다.

역사
ISO 26262는 자동차 전기전자 시스템의 기능 안전을 보장하기 위한 국제 표준으로, 국제표준화기구(ISO, International Organization for Standardization)가 제정한 표준입니다. 이 표준은 원래 산업 전반에 걸친 기능 안전을 다루는 IEC 61508을 기반으로 하고 있으며, 자동차 산업의 특수성과 복잡성을 반영하여 맞춤화되었습니다.
최초 버전은 2011년에 발행되었으며, 주로 승용차(passenger cars)를 대상으로 적용되었습니다. 이후 기술의 발전과 자동차 산업의 확장에 따라, 2018년 개정판(2판)에서는 적용 범위를 모든 종류의 도로용 자동차(트럭, 버스, 오토바이 등)로 확대하고, 소프트웨어, 반도체, 최신 전장 기술에 대한 보다 구체적인 지침을 포함하게 되었습니다.
적용 범 위
ISO 26262는 승용차, 트럭, 버스, 이륜차(모페드는 제외) 등 양산되는 모든 도로 주행 차량에 적용됩니다. 농업용 차량, 군용 차량, 비도로 주행 특수 차량 등은 적용 대상에 포함되지 않습니다.
이 표준은 차량의 기능 안전과 관련된 전기, 전자 시스템 및 소프트웨어에 중점을 둡니다. 여기에는 제어 유닛, 센서, 액추에이터, 차량 내부 통신 네트워크 등의 구성 요소가 포함됩니다.
ISO 26262의 목적은 시스템 결함으로 인한 위험을 최소화하는 것으로,위험 분석, ASIL(자동차 안전 무결성 등급) 산정,그리고 제품 개발 생애주기 전반에 걸쳐 적절한 기술적 요구사항을 적용함으로써 안전성을 확보하는 데 있습니다.
자동차 관련 ISO 26262 표준의 세부 구성
ISO 26262는 도로용 차량의 전기 및 전자 시스템에 적용되는 기능 안전에 관한 국제 표준으로, 제품 안전 수명 주기의 다양한 측면을 다루는 12개의 파트로 구성되어 있습니다. ISO에서 제공하는 공식 문서를 통해 각 파트의 구성과 상세 내용을 확인할 수 있습니다. 주요 자동차 산업에 적용되는 부분들은 다음과 같습니다.
- 제1부: 용어 (Vocabulary)
자동차 기능 안전과 관련된 용어, 정의 및 약어를 명확히 하여 표준 전반에 걸쳐 일관성과 이해를 돕습니다.
- 제2부: 기능 안전 관리 (Management of Functional Safety)
제품 개발 프로젝트에서 기능 안전 관리 활동을 계획, 감독, 평가하는 방법을 안내하며, 안전 요구사항이 제품 수명 주기 동안 적절히 이행되도록 보장합니다.
- 제3부: 개념 단계 (Concept Phase)
초기 개념 설계 단계에서 수행해야 하는 사항들을 규정합니다. 아이템 정의(Item Definition)를 통해 시스템 범위를 규정하고, 위험 분석 및 위험 평가(Hazard Analysis and Risk Assessment, HARA)를 수행하여 잠재적 위험을 식별하고 평가합니다. 이를 바탕으로 시스템이 만족해야 할 안전 목표(Safety Goals)를 정의합니다.
- 제4부: 시스템 레벨 제품 개발 (Product Development at the System Level)
시스템 수준에서의 개발 요구사항을 다룹니다. Part 3에서 도출된 안전 목표를 달성하기 위한 기능 안전 개념(Functional Safety Concept)을 구체화하고 시스템 아키텍처 설계, 컴포넌트 분할, 시스템 수준의 통합 및 테스트 방법 등을 규정합니다.
- 제5부: 하드웨어 레벨 제품 개발 (Product Development at the Hardware Level)
하드웨어 설계 단계의 요구사항입니다. 하드웨어 설계 시 고려해야 할 사항, 예를 들어 하드웨어 아키텍처 메트릭 평가(Single Point Fault Metric, Latent Fault Metric 등)와 같은 무작위 하드웨어 고장에 대한 평가를 다룹니다. 또한 하드웨어 고장으로 안전 목표가 위배되지 않도록 설계하는 방법론을 제시합니다.
- 제6부: 소프트웨어 레벨 제품 개발 (Product Development at the Software Level)
소프트웨어 개발 단계의 요구사항입니다. 소프트웨어 아키텍처 설계, 단위 코드 설계 및 구현, 소프트웨어 검증 및 테스트 방안 등을 다룹니다. 예를 들어, 자동차 임베디드 소프트웨어에서 흔히 사용하는 C언어 코딩의 경우 MISRA-C와 같은 안전한 코딩 가이드라인을 준수하도록 권고하며, 결함을 줄이기 위해 정적 분석, 동적 테스트, 결함 모드 및 영향 분석(FMEA)이나 결함 나무 분석(FTA) 등의 기법도 활용됩니다.
- 제7부: 생산, 운용, 서비스 및 폐기 (Production, Operation, Service and Decommissioning)
개발이 끝나 제품이 출시된 이후의 양산, 운영, 서비스 단계에서 지켜야 할 사항을 다룹니다. 안전 관련 부품을 생산할 때 품질을 보장하는 프로세스 수립, 차량 운용 시 정기적인 점검과 유지보수, 리콜 시의 조치, 그리고 차량 및 부품의 폐기(Decommissioning) 시 안전 확보 등에 대한 지침을 제공합니다.
- 제8부: 지원 프로세스 (Supporting Processes)
안전 수명주기 전반에 걸쳐 지속적으로 이루어지는 지원 활동에 관한 요구사항입니다. 예를 들어 요구사항 관리 및 추적성 관리, 형상 관리(Configuration Management), 변경 관리(Change Management), 도구 검증(툴 셋업 시 해당 툴이 안전한 개발에 적합한지 검증), 재사용 컴포넌트의 평가(예: 이미 개발된 부품을 사용할 때 안전 적격성 평가) 등이 해당됩니다.
- 제9부: ASIL 기반 및 안전 중심 분석 (Automotive Safety Integrity Level (ASIL)-oriented and Safety-oriented Analyses)
안전 목표 달성을 위해 추가적으로 수행되는 세부 분석 기법들을 다룹니다. 여기에는 ASIL 분해(ASIL Decomposition)라고 불리는 기법(하나의 높은 ASIL 요구사항을 독립적인 이중 경로로 나누어 각각 낮은 ASIL로 구현하는 방법), 상호 의존 고장 분석(Dependent Failure Analysis), 그리고 시스템/하드웨어/소프트웨어 레벨에서의 정량적 안전 분석 기법들이 포함됩니다.
- 제10부: ISO 26262 적용 가이드라인 (Guidelines on ISO 26262)
ISO 26262의 각 요구사항과 개념들을 쉽게 이해하고 적용할 수 있도록 해설하는 지침서 역할을 합니다. 표준의 다른 파트들에서 다루는 내용에 대한 추가 설명과 예시를 제공하여 사용자가 표준을 올바르게 해석하도록 도와줍니다.
- 제 11부: 반도체 적용을 위한 가이드라인(Guidelines on Application to Semiconductors)
2018년 개정판에서 추가된 파트로, 반도체 부품(예: 시스템온칩 SoC, 마이크로컨트롤러 등) 개발시 ISO 26262를 적용하는 방법을 다룹니다. 차량용 반도체 제조사와 IP 공급자를 위한 세부 가이드라인을 제공하여, 칩 설계 단계에서 기능 안전 요건을 충족시키는 방법을 제시합니다.
- 제12부: 이륜차 적용을 위한 적응(Adaptation for Motorcycles)
역시 2018년 추가된 파트로, 이륜차(모터사이클)에 ISO 26262를 적용할 때의 특이사항을 다룹니다. 모터사이클은 자동차와 달리 운전자 개입도가 높고 주행 특성이 다르므로, 모터사이클용 모터사이클 안전 등급(MSIL) 도입, 모터사이클에 맞는 HARA 수행, 시험 방법 등을 제시합니다.
ISO 26262와 관련된 기타 개념
HARA (위험 분석 및 위험 평가 )
HARA는 ISO 26262에서 핵심적인 절차로, 자동차의 전기/전자 시스템과 관련된 잠재적인 위험을 식별하는 데 도움이 됩니다. HARA의 주요 목적은 시스템 오류로 인해 발생할 수 있는 위험 상황을 체계적으로 분석하고 관련된 위험 수준을 평가하는 것입니다. 이 평가는 세 가지 주요 요소를 기반으로 이루어집니다:
- 심각도 (Severity – S): 차량 내 승객, 보행자 또는 다른 도로 이용자에게 발생할 수 있는 피해의 정도.
- 노출도 (Exposure – E): 위험이 발생할 수 있는 운행 상황이 실제로 발생할 가능성.
- 제어 가능성 (Controllability – C): 운전자 또는 도로 이용자가 위험 상황을 통제하거나 회피할 수 있는 능력.
이 세 가지 요소를 바탕으로 HARA는 각 위험을 자동차 안전 무결성 수준(ASIL, Automotive Safety Integrity Level)로 분류하며, 이를 통해 필요한 안전 요구사항을 도출합니다. HARA의 결과는 위험을 최소화하거나 제거하기 위한 안전 목표(safety goals)의 설정으로 이어집니다. 이 과정을 통해 안전 요소가 제품 개발 생애 주기의 초기 단계부터 통합되도록 보장할 수 있습니다.
ASIL (자동차 안전 무결성 수준)
ASIL(Automotive Safety Integrity Level)은 자동차 기능 안전에서 위험 수준에 따라 요구되는 안전 무결성 등급을 의미합니다. 이는 시스템, 부품, 소프트웨어 등이 특정 위험에 대해 어느 정도의 안전성을 갖춰야 하는지를 분류하는 기준으로, 위험의 심각도, 노출 빈도, 통제 가능성 세 가지 요소를 종합하여 A부터 D까지 네 단계로 구분됩니다. ASIL 등급이 높을수록 더 엄격한 안전 설계와 검증 절차가 적용되어 차량의 안전성을 확보하는 데 기여합니다.
기본적인 수준 구분

ASIL 결정 요소
ASIL(Automotive Safety Integrity Level, 자동차 안전 무결성 등급)은 차량 내 안전과 관련된 시스템의 위험 수준을 평가하고, 그에 따라 적절한 안전 요구사항을 정의하기 위해 사용되는 기준입니다. ASIL 수준은 사고 발생 시 심각도(Severity), 위험한 상황에 노출되는 빈도(Exposure), 운전자 또는 주변인이 위험을 통제할 수 있는 가능성(Controllability)이라는 세 가지 핵심 요소를 동시에 고려하여 결정됩니다. 이 세 요소에 따라 ASIL은 A부터 D까지 4단계로 나뉘며, D 등급이 가장 높은 안전 요구사항을 의미합니다.
Severity (S) – 심각도
사고 발생 시 인명 피해 또는 부상의 심각한 정도를 평가합니다. 경미한 부상부터 사망에 이르는 다양한 수준이 존재하며, 심각도가 높을수록 ASIL 등급도 높아질 가능성이 큽니다.
Exposure (E) – 노출도
운전자나 차량이 위험한 상황에 얼마나 자주 노출되는지를 평가합니다. 노출 빈도가 높을수록 해당 상황이 더 위험하다고 간주되며, ASIL 수준 결정에 중요한 영향을 미칩니다.
Controllability (C) – 제어 가능성
운전자 또는 주변 사람이 위험을 인식하고 적절히 대응할 수 있는 정도를 평가합니다. 통제가 어렵거나 불가능한 경우, 그 상황은 더 높은 위험을 가지며, 결과적으로 더 높은 ASIL 수준이 요구됩니다.
자동차 개발에서 ASIL의 중요성
- 개발 프로세스의 엄격성 결정
ASIL 등급이 높은 시스템일수록 더욱 엄격한 개발, 테스트 및 검증 절차를 따라야 합니다. - 자원의 합리적 배분
높은 위험을 가진 기능에 자원을 집중 투자함으로써 최대한의 안전을 확보할 수 있습니다. - ISO 26262 표준 준수 보장
제조업체 및 공급업체가 법적 요구사항과 시장 요구를 충족할 수 있도록 지원합니다. - 사용자의 신뢰성과 안전성 강화
전자 시스템의 오류로 인한 사고 위험을 최소화하여 사용자에게 더 높은 신뢰성과 안전성을 제공합니다.
V 모델 개발 프로세스

V-모델은 ISO 26262 표준에 따라 기능 안전(Function Safety)을 확보하기 위해 자동차 산업에서 널리 사용되는 소프트웨어 개발 모델입니다. 이 모델은 개발 단계(Development)와 검증 및 확인 단계(Verification & Validation) 간의 대칭적인 관계를 시각적으로 명확하게 보여줍니다.
개발 단계 (V 모델의 왼쪽)
- SYS.2 – 시스템 요구사항 분석
시스템 수준에서의 전체적인 요구사항을 정의하고 분석하는 단계입니다. 기능 안전 요구사항도 포함되며, 전체 시스템 아키텍처 설계의 기반이 됩니다. - SYS.3 – 시스템 아키텍처 설계
분석된 요구사항을 기반으로 하드웨어와 소프트웨어의 기능을 적절히 분배하는 시스템 아키텍처를 설계합니다. - SWE.1 – 소프트웨어 요구사항 분석
시스템 요구사항을 소프트웨어 수준으로 세분화하여 구체적인 소프트웨어 요구사항(기능 및 안전 요구 포함)을 도출합니다. - SWE.2 – 소프트웨어 아키텍처 설계
소프트웨어의 모듈 구조, 계층화, 데이터 흐름 등을 고려한 설계를 통해 유지보수성과 검증 용이성을 확보합니다. - SWE.3 – 소프트웨어 상세 설계 및 단위 구현
각 소프트웨어 유닛(단위 모듈)의 상세 설계를 바탕으로 실제 코드 구현을 진행하며, 이후 단위 테스트가 이어집니다.
확인 단계 (V 모델의 오른쪽)
- SWE.4 – 소프트웨어 단위 검증
구현된 각 모듈(유닛)을 개별적으로 테스트하여 요구사항에 맞게 작동하는지를 확인합니다. - SWE.5 – 소프트웨어 통합 및 통합 시험
개별 소프트웨어 모듈을 통합하여 기능 간 상호작용 및 데이터 흐름을 검증하는 단계입니다. - SWE.6 – 소프트웨어 적합성 시험
전체 소프트웨어가 최종 요구사항을 충족하는지 확인하기 위한 시험 단계로, 안전 기능 요구사항도 포함됩니다. - SYS.4 – 시스템 통합 및 통합 시험
소프트웨어와 하드웨어를 통합하여 전체 시스템 수준에서의 기능성과 상호작용을 검증합니다. - SYS.5 – 시스템 적합성 시험
초기 단계에서 정의된 전체 시스템 요구사항(기능 및 안전)을 시스템이 완전히 충족하는지를 확인하는 최종 시험입니다.
기능 안전에서 V 모델의 이점
- 초기 및 전반적인 테스트 보장
개발의 각 단계마다 대응되는 테스트 절차가 포함되어 있어, 오류를 조기에 발견하고 수정 비용을 절감할 수 있습니다. - 요구사항 추적 가능성
모든 안전 요구사항이 적절히 구현되고 충분히 테스트되었는지를 추적할 수 있도록 지원합니다. - 효율적인 위험 관리
각 단계에서 위험을 분석하고 처리함으로써, 기능 안전이 제품 생애 주기 전반에 걸쳐 유지됩니다. - ISO 26262 표준 준수
V-모델은 자동차 제조업체 및 공급업체가 엄격한 안전 요구사항을 충족할 수 있도록 하는 표준적인 프레임워크를 제공합니다.
ISO 26262 vs ASPICE 차이

개요 및 목적
ISO 26262는 도로용 차량의 전기 및 전자 시스템을 위해 특별히 설계된 국제 기능 안전 표준입니다. 이 표준의 주요 목적은 자동차 시스템이 전체 수명 주기 동안 안전하게 작동하도록 보장하여, 부상이나 인명 피해로 이어질 수 있는 위험을 최소화하는 것입니다. ISO 26262는 위험 분석 및 리스크 평가에서부터 시스템 설계, 구현, 검증 및 검토에 이르기까지 기능 안전을 관리하기 위한 지침과 요구사항을 제공합니다. 이 표준은 잠재적인 위험 요소를 식별하고, 위험을 분류하며, 피해를 유발할 수 있는 고장을 예방하거나 완화하기 위한 안전 조치를 구현하는 데 중점을 둡니다.
반면, ASPICE 는 ISO/IEC 15504(SPICE)에서 파생되어 자동차 산업에 맞게 조정된 소프트웨어 프로세스 평가 모델입니다. ASPICE의 주요 목적은 자동차 공급업체 및 제조업체가 사용하는 소프트웨어 및 시스템 개발 프로세스를 평가하고 개선하는 것입니다. 이 모델은 프로세스의 성숙도와 역량에 중점을 두며, 조직이 소프트웨어/시스템 엔지니어링, 프로젝트 관리, 품질 보증 등의 분야에서 모범 사례를 따르고 있는지를 보장합니다. ASPICE는 기능 안전을 직접적으로 다루지는 않지만, 고품질의 신뢰할 수 있는 소프트웨어 및 시스템을 개발하기 위한 프레임워크를 제공합니다.
범위 및 주요 영역
ISO 26262는 자동차 전기/전자 시스템의 기능 안전 수명 주기 전체를 포괄하며, 하드웨어, 소프트웨어 및 이들의 통합을 포함합니다. 이 표준은 개념 단계부터 시스템, 하드웨어, 소프트웨어 개발, 생산, 운용, 서비스, 폐기에 이르는 모든 단계에 적용됩니다. 적용 범위는 인명에 영향을 미칠 수 있는 위험한 사건으로 이어질 수 있는 고장 발생 가능성이 있는 안전 필수 시스템입니다.
반면에 ASPICE는 자동차 분야 내에서 소프트웨어 및 시스템 개발에 관련된 프로세스에 주로 초점을 맞춥니다. ASPICE는 조직의 개발 프로세스가 얼마나 잘 정의되고, 관리되며, 실행되고 있는지를 평가합니다. 요구사항 엔지니어링, 설계, 구현, 테스트, 형상 관리, 프로젝트 관리 등 다양한 영역을 포괄하며, 프로세스 품질 면에서는 더 넓은 범위를 다루고 있습니다. 그러나 ASPICE는 기능 안전 요건을 구체적으로 요구하지는 않습니다.
구조
ISO 26262는 위험 기반 접근 방식에 따라 기능 안전을 구조화한 국제 표준입니다. 주요 요소는 다음과 같습니다
- 위험 분석 및 위험 평가(HARA): 심각도, 노출 빈도, 제어 가능성을 기준으로 잠재적 위험을 식별하고 평가합니다.
- 자동차 안전 무결성 수준(ASIL): 위험을 A부터 D까지 네 가지 수준으로 분류하며, D는 가장 높은 수준의 안전 보증이 요구됩니다.
- 안전 수명 주기(Safety Lifecycle): 개념부터 폐기까지의 모든 단계에서 안전이 관리되도록 정의되어 있습니다.
- 안전 목표 및 요구사항: HARA에서 도출되며, 안전 기능이 달성해야 할 목표와 기준을 명확히 합니다.
- 검증 및 검증(Verification and Validation): 안전 요구사항이 충족되었는지를 확인하기 위한 엄격한 테스트 및 분석 과정을 포함합니다.
ASPICE는 자동차 산업에 특화된 프로세스 평가 모델로, 프로세스 영역과 능력 수준으로 구성된 계층적 구조를 가지고 있습니다
- 프로세스 영역
- 주요 수명 주기 프로세스 (예: 시스템 요구사항, 소프트웨어 설계)
- 지원 수명 주기 프로세스 (예: 형상 관리)
- 조직 수명 주기 프로세스 (예: 프로세스 개선) 등으로 나뉩니다.
- 능력 수준
- 수준 0 (미완성)부터 수준 5 (최적화됨)까지 구성되어 있으며, 조직의 프로세스 성숙도 및 실행 능력을 나타냅니다.
- 평가
- 조직은 ASPICE 기준에 따라 평가를 받으며, 강점, 약점, 개선이 필요한 영역을 식별하게 됩니다.
ISO 26262 준수의 전략적 영향
ISO 26262는 단순한 기술 표준을 넘어, 자동차 산업에서 기업의 경쟁력을 강화할 수 있는 전략적 도구로 자리 잡고 있습니다. 이 표준을 준수하는 것은 제품 품질에만 영향을 미치는 것이 아니라, 고객, 파트너, OEM 제조사, 규제 기관 및 전체 공급망에까지 직간접적인 영향을 줍니다. 그렇다면 구체적으로 ISO 26262를 적용함으로써 기업은 어떤 전략적 효과를 얻을 수 있을까요?
차량의 안전성과 신뢰성 향상
ISO 26262는 생명에 위협이 될 수 있는 소프트웨어 결함과 관련된 위험을 평가하고 관리하기 위한 명확한 프레임워크를 제시합니다. 기업은 위험 분석과 결함의 심각도를 기준으로 한 ASIL(Automotive Safety Integrity Level) 등급을 적용함으로써, 초기 단계부터 더 안전한 시스템을 설계할 수 있습니다.
예를 들어, 현대모비스는 ISO 26262를 준수하는 소프트웨어 개발 프로세스를 ADAS 카메라와 레이더 제품군에 도입하여, 잠재적인 결함을 설계 단계에서부터 철저히 관리하고 있습니다.
또한, ISO 26262 준수는 법적 리스크를 줄이고 각국의 규제를 충족하는 데도 큰 도움이 됩니다. 유럽과 북미 등 주요 시장에서는 기능 안전을 입증할 수 있는 규정을 엄격히 적용하고 있으며, 이를 준수하지 않을 경우 제품 리콜, 수출 금지, 소송 등의 위험에 직면할 수 있습니다.
국제 시장 진출 기회 확대
ISO 26262 인증을 획득하면 한국 기업들이 안전 규제가 필수적인 유럽의 OEM 및 티어 1 업체들과 원활하게 협력할 수 있게 됩니다. 이러한 인증은 특히 전기차 및 자율주행차 소프트웨어 솔루션을 통해 미국과 유럽 시장 진출을 확대하고 있는 현대오토에버(Hyundai AutoEver)와 같은 기업들에게 매우 중요합니다.
현대오토에버는 차량 소프트웨어 플랫폼 ‘모빌진 어댑티브’가 자동차 기능 안전 국제표준 인증 최고 등급인 ASIL-D를 획득하여, 글로벌 시장에서 신뢰받는 안전성을 인정받았습니다. 이 인증을 바탕으로 현대오토에버는 자율주행차 및 첨단 운전자 보조 시스템(ADAS) 분야에서 국제 표준에 부합하는 제품과 서비스를 제공하며, 미국과 유럽 시장에서 기술 경쟁력을 강화하고 있습니다
혁신 촉진 및 기술 역량 강화
ISO 26262는 기능 안전을 확보하기 위해 기업에게 첨단 소프트웨어 개발 기법의 적용을 요구하며, 이는 단순한 규정 준수를 넘어 기업의 기술 경쟁력 향상과 내부 역량 강화를 이끄는 촉진제가 됩니다.
MBD (Model-Based Design, 모델 기반 설계)
MBD는 개발 초기부터 시스템 기능을 모델링하고 시뮬레이션함으로써 설계 오류를 사전에 제거하고 개발 속도를 획기적으로 향상시킵니다. 예를 들어, 자동 긴급 제동 시스템(AEB) 개발 시 다양한 교통 상황을 모델로 재현해 시스템 반응을 검증할 수 있습니다. 이를 통해 기업은 반복적이고 수작업 중심이던 기존 개발 방식에서 벗어나, 체계적이고 예측 가능한 개발 프로세스로 전환하게 되며, 이는 곧 개발 품질과 생산성의 전반적 향상으로 이어집니다.
MC/DC (Modified Condition/Decision Coverage) 테스트
MC/DC 테스트는 복잡한 조건과 의사결정 논리를 철저히 테스트하여, 잠재적인 오류를 사전에 식별하고 제거할 수 있게 합니다. 예컨대 에어백 제어 시스템에서는 충돌 속도, 좌석 위치, 안전벨트 착용 여부 등 다양한 조건을 개별적으로 테스트해 오작동을 방지합니다. 이러한 고도화된 테스트 기법은 제품의 신뢰성과 안정성을 높이는 동시에, 조직 내 품질 보증 체계의 성숙도를 끌어올리는 데 크게 기여합니다.
ASIL 분해 (ASIL Decomposition)
높은 ASIL 등급의 요구사항을 여러 개의 낮은 수준 모듈로 나누어 관리하는 ASIL 분해 기법은 안전성을 유지하면서도 설계 유연성과 비용 효율성을 확보할 수 있도록 돕습니다. 예를 들어, TPMS(타이어 공기압 모니터링 시스템)는 각 센서와 제어 모듈을 ASIL A~B 수준으로 분할하여 개발할 수 있으며, 이를 통합하여 전체 시스템의 안전 목표를 만족시킬 수 있습니다. 이 과정은 기업이 리스크를 보다 정밀하게 분산 관리하고, 시스템 설계 최적화를 통해 경쟁력 있는 제품 개발이 가능하게 만듭니다.
ISO 26262 표준 준수를 위한 신뢰할 수 있는 기술 파트너, LTS Group
자동차 산업에서 안전은 생명과 직결된 핵심 가치입니다. 이에 따라 국제 기능 안전 표준인 ISO 26262를 준수하는 것은 기업의 리스크를 줄이고, 시장에서의 신뢰도를 높이는 중요한 전략입니다. LTS Group은 자동차 소프트웨어 및 임베디드 시스템 개발에 있어 풍부한 경험과 기술력을 바탕으로 글로벌 고객들의 ISO 26262 준수를 효과적으로 지원해온 믿을 수 있는 파트너입니다.
전문 인력과 안정된 개발 프로세스
LTS Group은 자동차 소프트웨어 분야에서 풍부한 경험을 가진 전문 인력을 다수 확보하고 있습니다. 다수의 엔지니어들이 ISO 26262, AUTOSAR 등 자동차 기능 안전 및 표준 아키텍처에 대한 이해와 실무 경험을 갖추고 있습니다.
특히, LTS Group은 다수의 글로벌 Tier-1, OEM 고객사들과 협력하여 ADAS, ECU, IVI 등 다양한 도메인에서 테스트 및 개발 프로젝트를 수행한 실적을 보유하고 있습니다. 이를 통해 요구사항 분석부터 HARA, ASIL 분해, V-Model 기반 개발 및 검증까지 기능 안전 프로세스를 체계적으로 준수하고 있습니다.
또한, 자체적으로 구축한 Automotive 개발 매뉴얼과 QA 표준 절차를 기반으로 프로젝트 품질을 철저히 관리하며, 고객사의 A-SPICE 수준 향상 및 기능 안전 인증 획득을 실질적으로 지원하고 있습니다.
LTS Group의 전문성과 체계적인 개발 프로세스는 고객사가 제품 출시 리스크를 줄이고, 시장 요구에 빠르게 대응할 수 있도록 돕고 있습니다.

강력한 보안 시스템
LTS Group은 고객과 프로젝트의 정보 안전을 최상으로 보장하기 위해 다층 보안 조치를 적용하고 있습니다. 보안 계층에는 24시간 감시되는 CCTV 시스템, 지문 또는 얼굴 인식(Face ID)을 통한 출입 통제, 엄격한 비밀 유지 정책(NDA)이 포함됩니다. 또한, 회사는 GDPR 기준에 따른 개인정보 보호 규정을 철저히 준수하고 있습니다.
ISO 26262 표준이 적용되는 프로젝트에서 LTS Group는 Part 4부터 Part 6까지의 개발 단계 전반에 걸쳐 보안을 체계적으로 통합하고 있습니다. 시스템 요구사항 정의, 소프트웨어 아키텍처 설계, 구현 및 테스트 등 각 단계에서 사이버 보안을 내재화함으로써, 고객사의 요구를 충족시키는 동시에 제품의 안전성과 신뢰성을 높이고 있습니다. 또한, ODC(Offshore Development Center) 모델을 통해 고객 맞춤형 독립 개발 환경을 제공하며, 필요 시 24시간 상주 보안 인력을 배치해 보안 관리를 강화합니다.
더불어, Part 7(생산, 운용, 서비스 및 폐기) 단계에서도 LTS Group의 보안 역량은 유효하게 발휘되고 있습니다. Skoda 프로젝트에서는 Production Mode와 Transport Mode를 구현해 생산 및 물류 과정의 보안을 강화하고 있으며, Renault 프로젝트에서는 diagm safety 기능을 적용해 차량 운용 중 안전 진단 기능을 정밀하게 구현하고 있습니다. 이러한 다양한 프로젝트 경험을 통해, LTS Group는 차량 생애 주기 전체에 걸쳐 일관된 보안과 기능 안전을 제공하는 신뢰할 수 있는 파트너로 자리매김하고 있습니다.
IT 인프라 측면에서 LTS Group은 도메인 컨트롤러(Domain Controller)를 사용하여 사용자, 장비, 네트워크 자원을 중앙 집중식으로 관리합니다. 그룹 정책(Group Policy)을 통해 보안 정책, 시스템 구성, 접근 권한을 효과적으로 관리하여 시스템 전반에 걸쳐 일관성과 엄격한 통제를 보장합니다.
또한, 기업용 네트워크 보안 솔루션으로 pfSense 방화벽 시스템을 도입하여 네트워크 트래픽을 제어하고, 접근 행위를 분석하며 외부 위협을 신속히 차단합니다. pfSense는 VPN, IDS/IPS 및 전문적인 네트워크 보안 모니터링 도구를 지원하도록 구성되어 있어, 안전하고 안정적인 작업 환경을 제공합니다.
ISO 26262 표준 준수 – LTS Group 자동차 소프트웨어에 관한 실제 사례 연구
한국 대형 기술 기업을 위한 IVI 시스템 테스트 ODC 구축
2017년 7명의 소규모 팀에서 시작하여, 현재는 60명의 전담 ODC 팀으로 확장하였습니다. ISO 26262 & ASPICE 국제 안전 표준을 준수하며 EV, HEV, FCEV 등 다양한 차량 모델에 대한 테스트를 성공적으로 수행했습니다.
주요 성과
- 15,000개 테스트 케이스 설계, 10,000개 버그 탐지
- 78개 기능 (AVN, EV, HEV, PHEV, FCEV)에 대한 철저한 검증
- Android Auto, 헤드업 디스플레이, 음성 제어, 자동 주차 보조 등 다양한 스마트 기능 테스트
- 운영 비용 절감 및 효율성 향상 → 고객사로부터 5개 추가 프로젝트 수주
자동차 무선 충전 시스템(Wireless Charging System)개발
LTS Group의 기능 안전 역량을 보여주는 대표적인 프로젝트 중 하나는, GM(General Motors), 현대자동차, Skoda, Nissan, Mitsubishi 등 글로벌 완성차 업체를 위한 자동차 무선 충전 시스템(Wireless Charging System)개발입니다.
이 프로젝트에서 LTS Group는 ISO 26262 기반 고객 템플릿 및 프로세스에 맞춰 소프트웨어를 개발하였으며, 주요 역할은 다음과 같습니다
- 기능별 위험 분석 및 적절한 ASIL 등급(Automotive Safety Integrity Level) 식별
- 기능 안전 요구사항을 충족하는 소프트웨어 아키텍처 설계 및 개발
- 표준에 따른 테스트, 검증 및 검토 수행
- 고객 요구사항에 맞춘 기술 문서 작성 및 리포트 제출
이러한 협업을 통해 LTS Group은 고객사의 프로젝트 개발 기간을 단축시키고, 고품질의 안전 중심 소프트웨어를 성공적으로 납품함으로써 기능 안전 목표 달성에 실질적인 기여를 했습니다.
미래차와 ISO 26262
향후 한국은 전기차(EV), 자율주행, 스마트 커넥티비티 기술 등 미래 자동차 기술 개발에 있어 ISO 26262의 적용 범위를 더욱 확대할 것으로 예상됩니다. 이는 글로벌 시장에서의 경쟁력 강화는 물론, 국민의 생명과 안전을 보호하기 위한 필수 조건으로 자리잡을 것입니다.
전동화 및 배터리 안전
한국의 전기차 시장은 빠르게 성장하고 있으며, 2025년 초 기준 전기차 판매량이 40% 이상 증가했습니다. 현대와 기아를 비롯한 국내 주요 자동차 제조사들은 전동 파워트레인 및 배터리 기술에 대규모 투자를 진행 중입니다.
향후 전기차 개발은 ISO 26262를 엄격히 준수해야 하며, 이는 배터리 관리 시스템(BMS)과 고전압 부품이 최고 수준의 안전 등급인 ASIL D를 만족하도록 보장하기 위함입니다. 이를 통해 과열 또는 전기적 오류와 같은 위험 요소를 최소화할 수 있습니다.
배터리 안전성은 향후 핵심 과제로, ISO 26262는 결함 허용 아키텍처 설계, 안전 장치 내장, 엄격한 테스트 절차 등을 통해 화재 및 시스템 셧다운과 같은 사고를 예방하도록 가이드라인을 제공합니다. 이는 최근 업계의 안전성 우려에 따라 한국 정부가 강조하고 있는 안전 규제 방향과도 부합합니다.
자율주행 시스템 및 첨단 운전자 지원 시스템(ADAS)
한국은 완전 자율주행차의 상용화를 기존 계획보다 3년 앞당겨 2027년으로 목표를 설정했습니다. 이로 인해 기능 안전(Functional Safety)이 기술 혁신의 중심이 되고 있습니다. ISO 26262는 자율주행 시스템의 소프트웨어와 하드웨어 개발의 기반이 되어, 다양한 조건에서 센서, 처리장치, 제어시스템이 안정적으로 작동하도록 보장합니다.
향후 ADAS(첨단 운전자 지원 시스템)와 자율주행차 시스템은 각각의 기능 중요도에 따라 다양한 ASIL 등급을 준수해야 합니다. 이는 차선 유지, 긴급 제동부터 센서 데이터 처리 및 인공지능 알고리즘까지 포함됩니다. 이 표준은 위험 분석, 리스크 평가, 검증 활동을 통해 시스템이 이상 상황 발생 시 안전하게 반응하도록 안내합니다.
커넥티비티 및 V2X 기술
커넥티드 카 및 V2X(Vehicle-to-Everything) 기술은 한국의 스마트 모빌리티 비전에서 필수적인 요소입니다. 차량이 인프라, 다른 차량, 클라우드 서비스와 점점 더 많은 데이터를 주고받으면서, ISO 26262 준수는 네트워크 안전성과 통신 안전성 측면으로 확장되어 사이버 공격이나 통신 오류로 인한 안전 문제를 예방하는 데 중점을 두게 됩니다.
향후 개발에서는 ISO 26262에 기반한 안전 메커니즘을 통합하여 시스템의 무결성과 가용성을 보장할 예정이며, 하드웨어와 소프트웨어 모두에서 강력한 오류 탐지 및 처리 전략이 구축될 것입니다.
자주 묻는 질문
ISO 26262는 자동차의 어떤 시스템에 적용 됩이까?
ISO 26262는 하드웨어, 소프트웨어 및 기능 안전과 관련된 구성 요소를 포함하여 모든 자동차 전기 및 전자 시스템에 적용되며, 차량의 전 생애 주기 동안 이 시스템들이 정확하고 안전하게 작동하도록 보장합니다.
ISO 26262에서 위험 분석 및 위험 평가 절차는 어떻게 수행 됩니까?
이 절차는 잠재적 위험을 식별하고, 심각도, 발생 가능성, 운전자의 통제 가능성을 평가하여 안전 무결성 수준(ASIL)을 분류하며, 이를 바탕으로 적절한 안전 목표와 조치를 설정합니다.
자동차 기업이 ISO 26262를 준수할 때 얻는 실제 이점은 무엇 입니까?
ISO 26262 준수는 제품의 품질과 신뢰성을 향상시키고, 전자 시스템 오류로 인한 사고 위험을 줄이며, 법적 요구사항을 충족시키고 글로벌 시장에서 경쟁력을 높이는 데 도움을 줍니다.
결론
ISO 26262는 단순한 기술 규격을 넘어, 자율주행차, 전기차, 커넥티드카 등 미래 모빌리티의 핵심 안전 기준으로 자리 잡고 있습니다. 기능 안전은 더 이상 선택이 아닌 필수이며, 제품의 품질과 사용자의 생명을 보호하고, 기업의 글로벌 경쟁력을 강화하는 데 있어 결정적인 역할을 합니다.
LTS Group는 8년 이상의 자동차 소프트웨어 개발 및 테스트 경험을 바탕으로, 다양한 글로벌 프로젝트를 성공적으로 수행해왔으며, 특히 한국 고객사들과의 긴밀한 협업을 통해 신뢰와 기술 이해도를 쌓아왔습니다.
지금 바로 LTS Group과 함께, 안전한 미래차 개발을 시작해보세요

Share

유미 도
한국 시장의 IT 분야에 대한 콘텐츠 제작자인 유미를 만납시다 그분은 정보기술 분야에 깊게 관심을 갖고 특히 신규 기술 분야에서 한국과 베트남 협력관계 및 IT 솔루션에 대한 정보를 독자들에게 신속하게 전할 수 있습니다. 유익한 IT 지식으로 독자와 함께 친한 친구가 되고 재미있는 기술여정 완전히 즐길 수 있음을 믿습니다. TrangTH@ltsgroup.tech 이메일로 연락하세요.
기타 성공한 사례연구
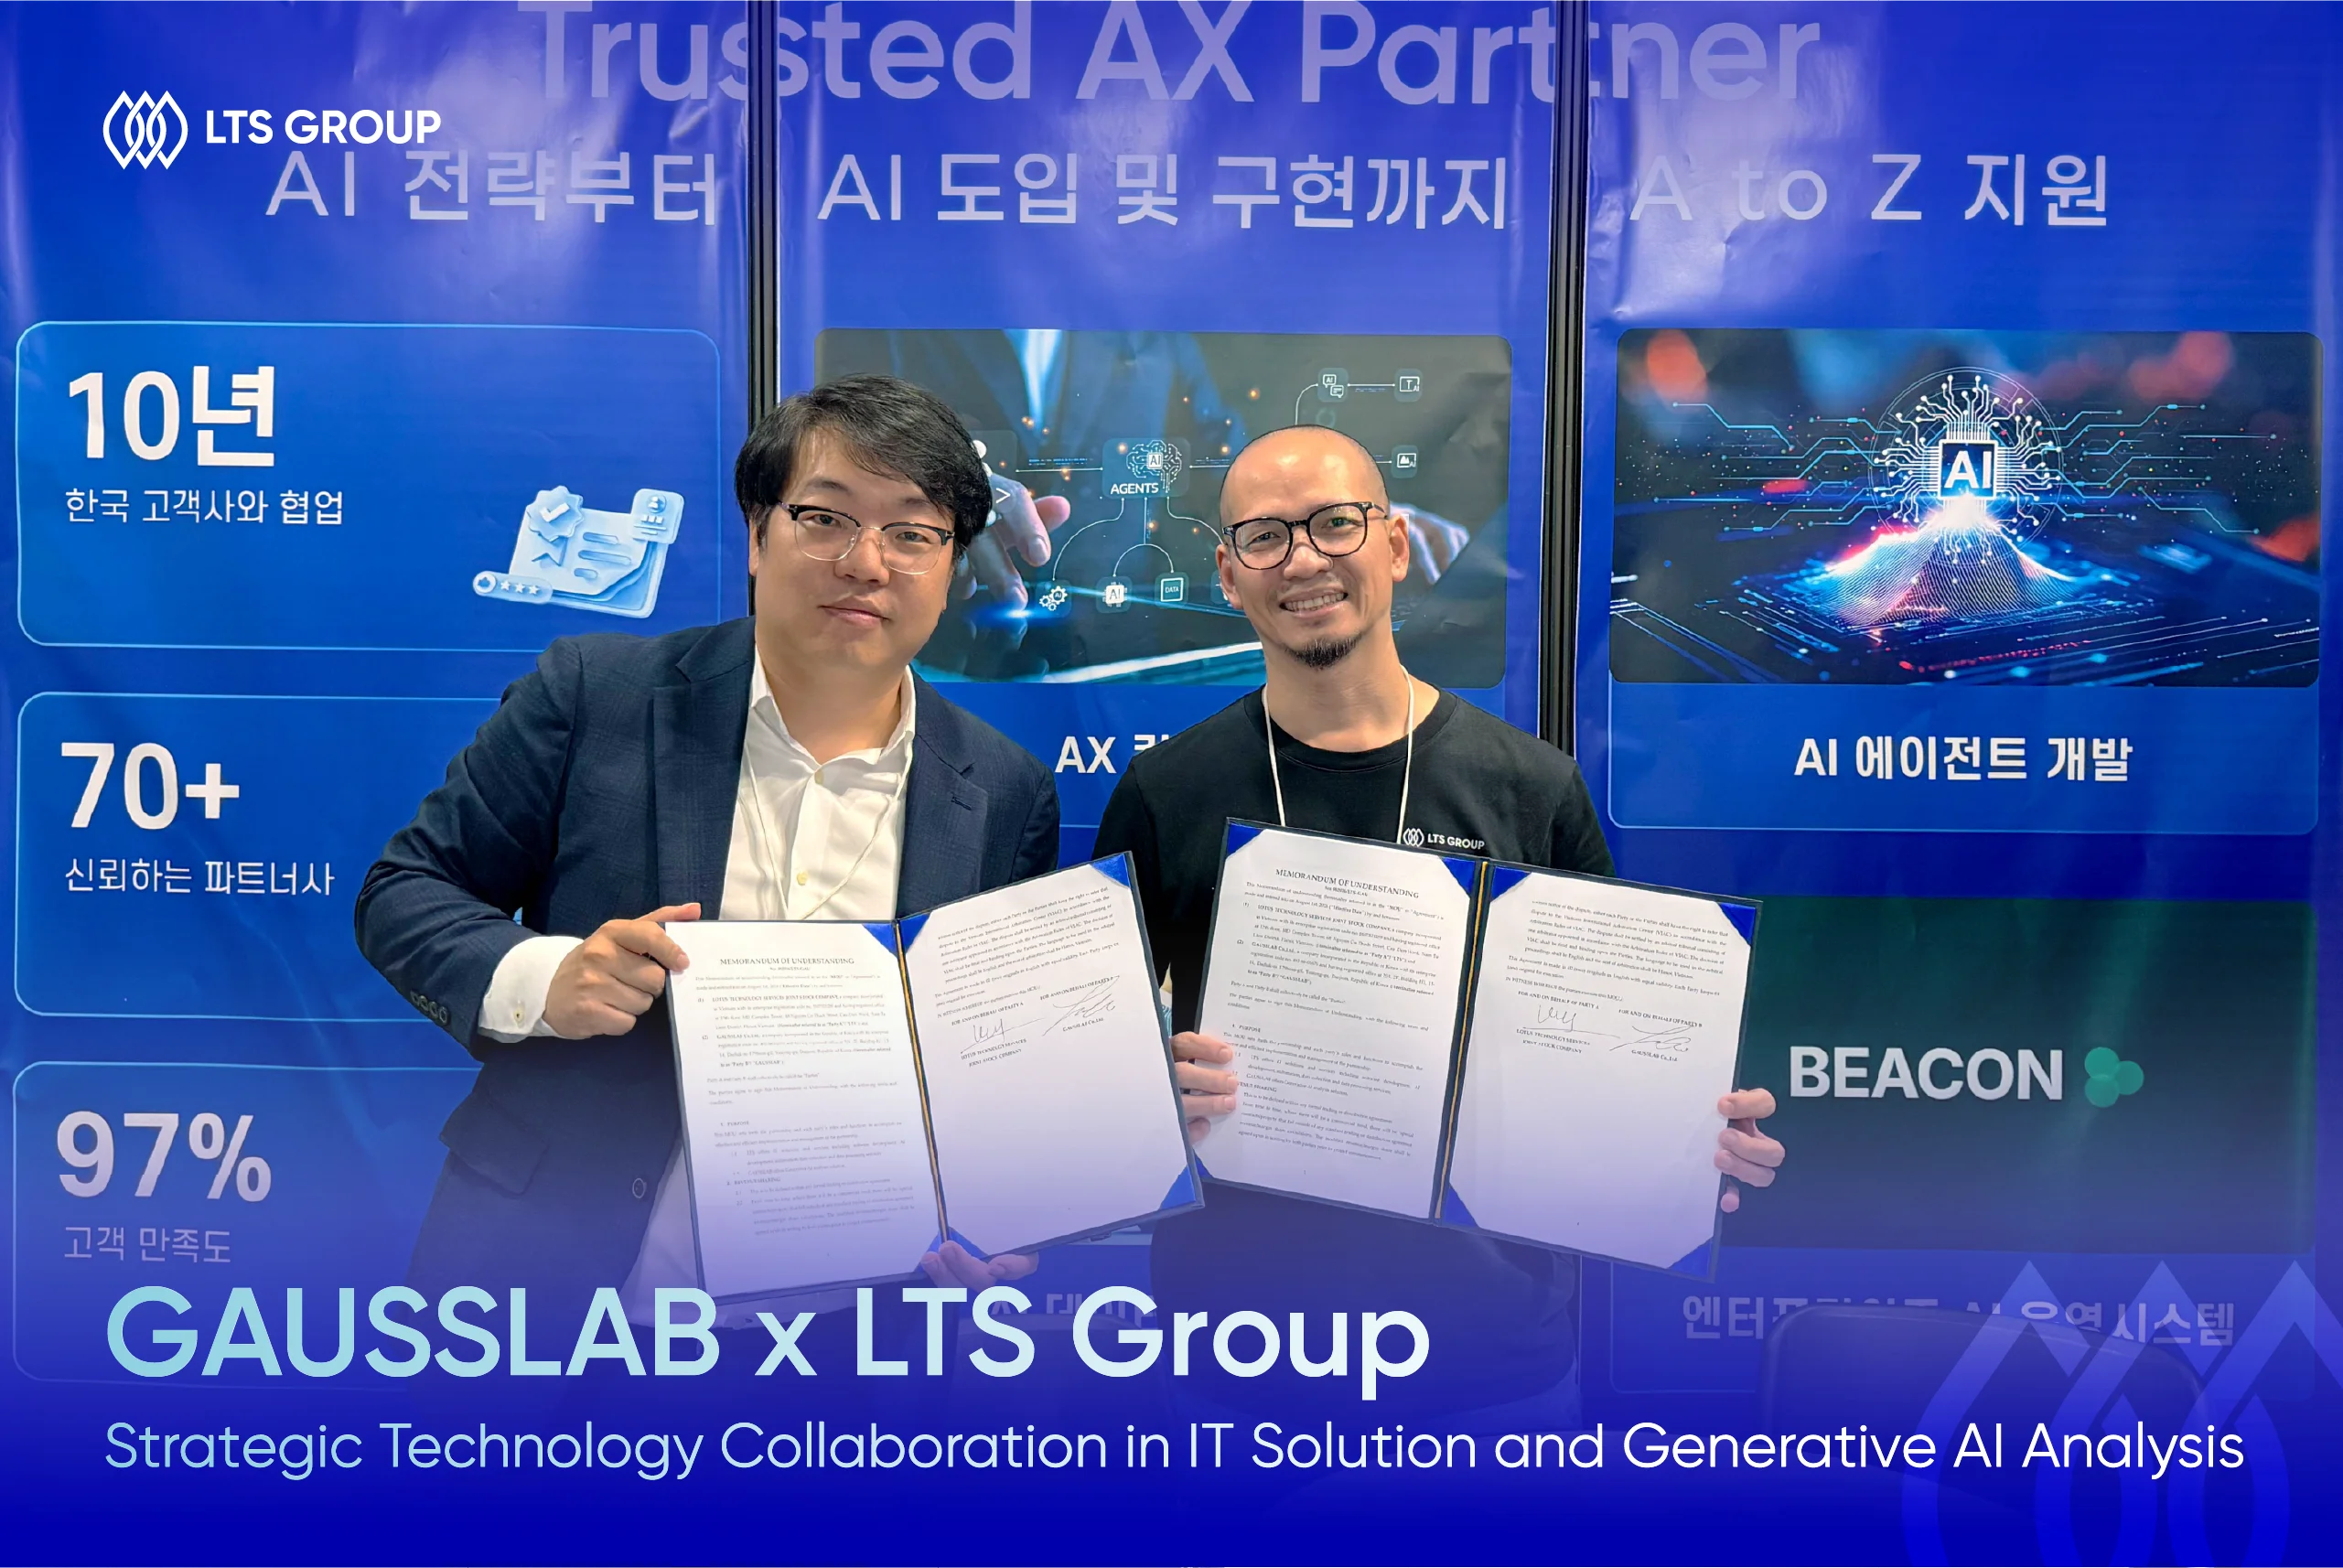
LTS Group x GAUSSLAB, AI 분야 협력 MOU 체결
Aug 24, 2026
-4 mins read
IT 솔루션과 생성형 AI 분석 솔루션의 결합, 「AI Summit Seoul & Expo 2026」 현장에서 협약식 진행 지난 8월 21일, 서울 코엑스에서 열린 「AI Summit Seoul & Expo 2026」 현장에서 글로벌 IT 서비스 기업 LTS Group과 한국의 AI·데이터·ICT·디지털 트윈 솔루션 전문기업 가우스랩(GAUSSLAB) 이 업무협약(MOU)을 공식 체결했다. 이번 협약은 양사가 보유한 상호 보완적인 기술 역량을 결합해 엔터프라이즈 AI 시장을 공동으로 개척하기 위한 것이다. 협약 내용에 따르면 LTS Group은 소프트웨어 개발, AI 개발, 자동화, 데이터 수집 및 가공을 포함한 IT 솔루션과 서비스를 제공하며, 가우스랩은 생성형 AI 분석 솔루션을 제공한다. LTS Group은 2016년 베트남에서 설립된 IT 서비스 기업으로, 소프트웨어 개발과 소프트웨어 테스팅, AI 데이터 가공, 디지털 BPO에 이르는 엔드투엔드 서비스 포트폴리오를 보유하고 있다. 특히 자율주행 및 ADAS 분야의 2D·3D 데이터 라벨링에 강점을 지니고 있으며, 글로벌 고객사를 대상으로 대규모 AI 학습 데이터셋을 구축해 온 역량을 갖추고 있다. 가우스랩은 시각화(Visualization), 빅데이터 분석, CPS 시뮬레이션 등 4차 산업혁명의 핵심 기술을 기반으로 스마트 인더스트리, 디지털 트윈, 스마트 시티, 스마트 팩토리 분야의 솔루션을 개발해 왔다. 또한 AR·XR 디바이스와 AI를 결합한 스마트 점검 솔루션 ‘AR LOGBOOK’, ‘XR LOGBOOK’, ‘MY AR’, ‘MY XR’을 자체 제품으로 보유하고 있다. LTS Group을 대표해 참석한 Huy Nguyen은 “이번 협력은 고품질 AI 데이터와 엔지니어링 역량, 그리고 생성형 AI 분석 기술이 결합되는 의미 있는 출발점”이라며 “한국 시장의 고객에게 기업과 시장의 수요에 부합하는 최적의 AI 솔루션을 제공할 수 있기를 기대한다”고 밝혔다. 한편 이번 협약식이 진행된 AI Summit Seoul & Expo 2026은 8월 19일부터 21일까지 서울 코엑스에서 개최됐다. LTS Group은 B홀 I100 부스로 참가해 자사의 AI 솔루션을 소개했으며, 특히 엔터프라이즈 AI를 위한 운영체제 ‘BEACON’의 현장 데모를 진행했다.
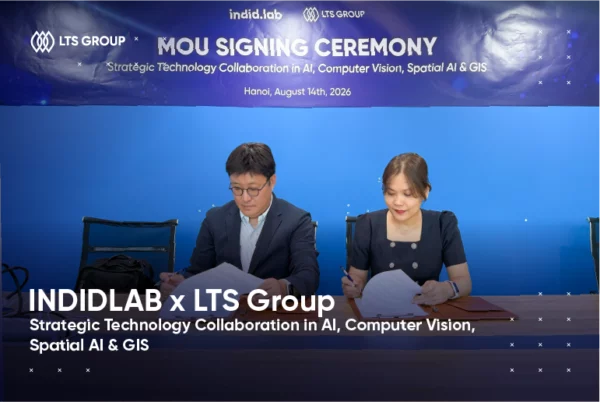
LTS Group-IndidLab, AI·컴퓨터비전·공간정보(GIS) 기술 협력 위한 MOU 체결
Aug 19, 2026
-5 mins read
베트남 IT 솔루션 기업 LTS Group(풍탄슈언 대표)과 한국의 공간 AI·프롭테크 기업 IndidLab(정요한 대표)이 지난 8월 14일에 하노이 LTS Group 본사에서 AI, 컴퓨터비전, 공간 AI(Spatial AI) 및 지리정보시스템(GIS) 분야의 전략적 기술 협력을 위한 업무 협약(MOU)을 체결했다. 이번 협약에 앞서 양사는 회사 소개 및 주요 사업 사례를 공유하는 자리를 가졌다. LTS Group은 자사의 AI·소프트웨어 개발 역량과 프로젝트 수행 사례를 소개했으며, IndidLab은 자사 웹사이트 및 서비스를 통해 지도, CAD 등 다양한 형식의 데이터를 GIS·공간정보 데이터로 변환하는 사업 방향을 설명했다. IndidLab 측은 현재 이러한 데이터 변환 작업이 대부분 수작업으로 진행되어 상당한 시간이 소요되고 있다며, 이를 AI 기반 자동화 솔루션으로 전환하기 위한 기술 파트너를 찾고 있다고 밝혔다. 특히, 이번 미팅에서 양사는 IndidLab이 추진 중인 프로젝트를 중심으로 기술 협력 방향에 대해 논의했다. IndidLab은 프로젝트 개요를 소개했으며, 이와 함께 LTS Group이 보유한 AI, 컴퓨터비전, OCR, 문서 AI 분야의 경험에 대해 파악하는 시간을 가졌다. 양측은 프로젝트에 적용 가능한 기술적 접근 방식에 대해 논의했으며, 개념 검증(PoC) 진행 가능성과 장기적인 협력 잠재력에 대해서도 의견을 나눴다. LTS Group에서는 AI, 컴퓨터비전, OCR/문서 AI, 기술 프로젝트 관리를 담당하는 AI 부문장이 참석해 전문적인 관점에서 심도 있는 논의가 이루어졌다. 특히 IndidLab은 그간 여러 차례 베트남을 방문한 경험이 있음에도 베트남 기업과 실질적인 협업을 진행하는 것은 이번이 처음이라고 밝혀 이번 협약의 의미를 더했다. IndidLab은 2024년부터 베트남 및 홍콩으로 사업 영역을 확장해 온 바 있으며, 이번 미팅을 통해 LTS Group이 보유한 컴퓨터비전, OCR, 문서 AI, 데이터 라벨링 역량이 자사의 기술 방향과 높은 적합성을 지녔다는 점에서 깊은 인상을 받았다고 전했다. ■ Indid Lab 개요 IndidLab은 건축·지리공간 데이터 기반의 독자적인 공간 AI(Spatial AI) 기술을 개발하는 한국의 프롭테크 기업으로, 부동산·도시 재정비·공간 지능 서비스 분야에 기술을 공급하고 있다. 2024 Google Play 챙구 프로그램 대상을 수상했으며, 한국부동산원(KREB)에 자체 공동주택 분석 데이터를 공급하고 있다. 2024년부터 베트남 및 홍콩으로 사업을 확장해 왔다. ■ LTS Group 개요 LTS Group은 2016년 설립된 글로벌 IT 솔루션 기업으로, 5개 자회사와 미국·한국·일본 3개 지사를 운영하고 있다. 독립 소프트웨어 검증 자회사 Lotus Quality Assurance(LQA)를 통해 베트남 내 최고 수준의 인력 풀을 보유하고 있으며, 지난 10년간 11개 국가 60여 고객사를 대상으로 275건의 프로젝트를 성공적으로 수행해 97% 이상의 고객 만족도를 기록해 왔다.

멜버른 인터섹트(Intersekt) 2026에서 LTS Group을 만나보세요
Aug 11, 2026
-5 mins read
LTS Group은 오는 9월 3일부터 4일까지 호주 멜버른 크라운 프롬나드(Crown Promenade Melbourne)에서 개최되는 인터섹트(Intersekt) 2026에 참가하게 되었음을 알려드립니다. 이번 행사에는 LTS Group의 대표(CEO) Xuan Phung 여사와 지역 비즈니스 개발 총괄(Regional Director of Business Development) Joyce Nguyen 님이 참석하여 호주를 비롯한 각지의 핀테크 리더, 금융기관, 기술 기업, 그리고 혁신가들과의 교류를 기대하고 있습니다. 인터섹트(Intersekt) 2026 소개 핀테크 오스트레일리아(FinTech Australia)가 주최하는 인터섹트(Intersekt)는 호주를 대표하는 핀테크 행사 중 하나입니다. 올해로 아홉 번째를 맞이하는 이번 행사에는 1,000명이 넘는 핀테크 창업자, 은행, 투자자, 규제 당국, 정책 입안자, 그리고 업계 리더들이 한자리에 모여 인사이트를 공유하고 금융 서비스 생태계 전반의 새로운 기회를 모색합니다. 핀테크 위크 오스트레일리아(Fintech Week Australia)의 대표 행사로서, 인터섹트 2026에서는 신기술, 시장 동향, 정책 변화, 금융 서비스의 미래를 주제로 한 산업 세션, 라운드테이블, 워크숍, 네트워킹 활동 및 다양한 논의가 진행될 예정입니다. 인터섹트 2026에서 LTS Group과 만나보세요 행사 기간 동안 저희 두 대표는 LTS Group의 AI 기반 핀테크 소프트웨어 개발 역량을 소개하고, 금융 기술 플랫폼의 구축, 현대화, 확장을 모색하는 기업들과 교류할 예정입니다. LTS Group의 핀테크 분야 경험은 디지털 뱅킹, 결제, 대출, 트레이딩 및 투자, 금융 분석 전반을 아우릅니다. 저희는 고도화된 데이터 분석, AX(AI 전환) 솔루션, 레거시 시스템 현대화를 통해 효과적인 AI 도입을 지원하며, 도메인 전문성과 엔지니어링 및 품질보증(QA) 역량을 결합하여 각 고객사의 비즈니스 요구사항과 사용자 니즈를 충족시키고 있습니다. Xuan Phung 대표와 Joyce Nguyen 님은 이번 행사를 통해 업계 전문가들을 만나 변화하는 핀테크 산업에 대한 시각을 나누고, 잠재적인 기술 파트너십 기회를 모색하기를 기대하고 있습니다. 행사 개요 일시: 2026년 9월 3일 ~ 4일 장소: 크라운 프롬나드 멜버른(Crown Promenade Melbourne) 주소: 8 Whiteman Street, Southbank, Victoria 3006, Australia 인터섹트 2026 참석 예정이시며 귀사의 차기 핀테크 프로젝트에 대해 논의를 원하시는 경우, LTS Group 팀과 연락하여 멜버른 현지에서의 미팅을 조율해 주시기 바랍니다.
이메일:contact@ltsgroup.tech
전화:(+84) 96-238-7474
본사:베트남, 하노이, 68 Nguyen Co Thach 길, MHDI빌딩 17층
일본 사무소:일본, 108-0023 도쿄도, 미나토구, 시바우라 3-20-10, 이와모토빌딩 5층
미국 사무소:25787 Rawley Springs Dr, Chantilly, VA 20152
한국 사무실:서울특별시 서초구 강남대로 327 대륭서초타워 12층 1214호