자동차 무선(OTA) 업데이트란 무엇입니까? 2025년 포괄적인 가이드
Jan 27, 2026
-61 mins read

글로벌 자동차 산업은 소프트웨어 정의 차량(Software-Defined Vehicle, SDV) 시대에 진입하고 있으며, 소프트웨어가 차량의 기능, 성능, 사용자 경험을 결정하는 핵심 요소로 자리 잡고 있습니다. 이러한 변화는 차량 개발과 운영 전반에서 소프트웨어 품질, 기능 안전, 위험 관리 능력에 대한 요구를 점점 더 높이고 있습니다.
이러한 맥락에서 자동차 무선(OTA) 업데이트는 SDV 아키텍처에서 없어서는 안 될 핵심 축으로 부상하고 있습니다. OTA 업데이트를 통해 OEM 및 Tier-1, Tier-2를 포함한 자동차 산업 가치사슬 내 기업들은 차량 소프트웨어를 원격으로 지속적으로 관리·유지보수·업그레이드할 수 있으며, 보안 패치 적용, 성능 개선 및 신규 기능의 신속한 배포를 통해 차량 회수 없이 제품 혁신 주기를 단축하고 사용자 경험을 향상시킬 수 있습니다.
그러나 OTA 업데이트가 클라우드 인프라와 커넥티드 차량 생태계에 점점 더 깊이 통합됨에 따라, 자동차 제조사와 공급업체는 사이버 보안 위협, 시스템 무결성 저하 위험, 업데이트 신뢰성 확보 등 다양한 기술적·운영적 과제에 직면하고 있습니다. 이러한 문제는 차량 안전성과 브랜드 신뢰도에 직접적인 영향을 미칠 수 있습니다.
이에 본 글에서는 LTS Group과 함께 현대 자동차 산업에서 OTA의 개요와 작동 메커니즘을 살펴보고, 제조사 이점 및 직면하는 과제를 분석합니다. 또한 OTA를 안전하고 효과적으로 구현하기 위한 핵심 보안 전략을 제시하고, 향후 OTA 기술의 발전 방향과 전망을 논의합니다. 마지막으로 LTS Group의 대표적인 사례 연구를 통해 실질적이고 실행 가능한 접근 방식을 소개합니다.
자동차 무선(OTA) 업데이트란 무엇일까요?

무선 소프트웨어 업데이트 (OTA Software Update, OTA:Over-The-Air)란 무선 통신을 활용하여 소프트웨어를 업데이트 하는 기술을 의미합니다. 무선 소프트웨어 업데이트 서비스를 통해서 차량 시스템 소프트웨어를 무선으로 업데이트 하여 하이테크센터 방문 없이 차량을 최신 상태로 유지할 수 있습니다.
최근 몇 년간 자동차 산업은 하드웨어 중심 차량에서 소프트웨어 정의 차량(Software-Defined Vehicle, SDV)으로의 뚜렷한 전환을 경험하고 있다. 외관 디자인, 엔진 성능, 물리적 사양 중심의 경쟁을 넘어, 자동차 제조사들은 점점 소프트웨어를 통해 창출되는 가치에 집중하고 있습니다.
소프트웨어 정의 차량(Software-Defined Vehicle, SDV)으로의 전환은 여러 측면에서 명확하게 나타나고 있습니다.
-
전기·전자(E/E) 아키텍처: 다수의 독립적인 ECU로 구성된 분산형 구조에서 벗어나, 보다 집중화된 아키텍처로 전환됨에 따라 소프트웨어 관리 및 업데이트의 유연성이 크게 향상되고 있습니다.
-
차량 내 사용자 경험(UX): IVI 시스템, 디지털 콕핏, 음성 기반 가상 비서, 커넥티드 서비스 및 소프트웨어 기반 개인화 경험이 핵심 경쟁 요소로 부상하고 있습니다.
-
차량 기능 및 성능: 안전 기능, 운전자 보조 시스템, 편의 기능 등은 출고 시 고정되는 요소가 아니라, 소프트웨어를 통해 활성화·업그레이드·최적화가 가능해지고 있습니다.
이러한 맥락에서 OTA는 SDV를 구현하기 위한 핵심적인 기술 축으로 평가되며, 차량 운용 수명 주기 전반에 걸쳐 소프트웨어를 원격으로 관리하고 업데이트할 수 있도록 합니다. 이를 통해 차량은 더 이상 정적인 제품이 아니라, 시간의 흐름에 따라 지속적으로 확장되고 진화하는 디지털 플랫폼으로 전환됩니다.
OTA는 두 가지 유형으로 나눌 수 있습니다.
- FOTA(Firmware Over-The-Air): 차량의 펌웨어를 무선 연결을 통해 업데이트하는 방식입니다. 이 기술은 주로 ADAS(Advanced Driver Assistance Systems)와 같은 시스템의 ECU(Electronic Control Unit)를 업데이트하는 데 사용됩니다. FOTA는 오류를 수정하고 시스템 기능을 개선하며 펌웨어 버전을 업그레이드하는 데 도움이 됩니다.
- SOTA(Software Over-The-Air): 차량의 소프트웨어를 무선 연결을 통해 업데이트하는 방식입니다. 이 기술은 소프트웨어 업데이트, 보안 패치 적용, 새로운 기능 추가 등을 가능하게 합니다. 예를 들어 차량 내비게이션 지도 업데이트나 스마트 홈 난방 시스템과 같은 기능을 설치할 수 있습니다.
자동차에서 OTA 업데이트 작동 프로세스
자동차 OTA 업데이트는 설계된 절차에 따라 네 가지 주요 단계로 구성된 업데이트 메커니즘을 기반으로 수행됩니다.
업로드 및 검증
자동차 제조사 또는 소프트웨어 공급업체는 새로운 업데이트 패키지를 OTA 서버에 업로드합니다. 이 단계에서 업데이트 파일은 보안성, 무결성 및 신뢰성에 대한 검증을 거친 후 클라우드 서버로 전달됩니다.
클라우드 분산
검증이 완료된 업데이트 파일은 클라우드 인프라에 저장되며, 차량으로 전송될 준비를 합니다. 클라우드 서버는 여러 지역에 분산되어 있어 업데이트 데이터를 효율적이고 안정적으로 배포할 수 있습니다.
차량 연결 및 다운로드
업데이트가 제공되면 차량은 내장된 4G/5G 통신망 또는 Wi-Fi 연결을 통해 클라우드 서버에 접속합니다. 차량은 주기적으로 새로운 업데이트의 존재 여부를 확인하고, 필요 시 업데이트 파일을 자동으로 다운로드합니다. 이 과정은 제조사의 요청이나 차량 내 시스템 상태 및 수집된 데이터에 따라 트리거될 수 있습니다.
설치, 검증 및 재시작
다운로드가 완료되면 업데이트는 백그라운드에서 설치되며, 일반적으로 차량이 주차된 상태에서 수행되어 주행 성능에 영향을 주지 않습니다. 설치 과정 중에는 보안 인증 및 데이터 무결성 검증이 이루어지며, 필요에 따라 시스템은 정상 동작 여부를 확인하기 위해 재시작됩니다.
자동차 산업에서 OTA 업데이트의 이점

시간 절감 및 운영 효율성 최적화
기존의 전통적인 차량 개발 모델에서는 소프트웨어 업데이트가 여러 단계의 수작업 절차에 의존해 왔으며, 이로 인해 업데이트 수행 및 기술적 대응 과정이 느리고 유연성이 부족한 한계를 보였습니다.
소프트웨어 정의 차량(SDV) 시대에 접어들면서, OTA 업데이트는 클라우드 인프라를 기반으로 차량 소프트웨어를 원격에서 단시간 내에 배포, 조정 및 동기화할 수 있도록 합니다. 이를 통해 소프트웨어 업데이트가 실제 차량 운행 환경에 적용되기까지의 시간이 크게 단축되며, 기능 변경, 시스템 보정 또는 오류 수정과 같은 조치가 대규모 차량에 신속하게 반영될 수 있는 기반이 마련됩니다.
이러한 맥락에서 OTA는 업데이트 프로세스의 자동화를 통해 차량 소프트웨어의 관리 및 운영 효율성을 향상시키고, 수작업 개입에 대한 의존도를 낮추는 동시에 전체 차량 플릿 전반에 걸쳐 소프트웨어의 일관성을 유지할 수 있도록 합니다. 그 결과, 차량 소프트웨어의 개발, 유지보수 및 지속적인 개선 프로세스가 보다 연속적이고 유연하게 운영되며, 차량 수명 주기 전반에 걸쳐 새로운 기술적 요구 사항에 신속하게 대응할 수 있게 됩니다.
새로운 기능 접근과 수익 증대
OTA 업데이트는 차량이 이미 출시된 이후에도 새로운 기능을 활성화하거나 추가할 수 있도록 함으로써 차량의 가치를 지속적으로 향상시킵니다. 소프트웨어를 통해 자동차 제조사는 첨단 운전자 지원 시스템(ADAS)을 지속적으로 고도화하고, 차량 내 인포테인먼트 애플리케이션을 추가하며, 음성 인식의 정확도를 개선하거나 기타 지능형 기능을 확장할 수 있습니다. 실제로 현대자동차의 IONIQ 5는 OTA 업데이트를 통해 Plug & Charge(PnC) 기능이 추가되었으며, 충전소에 차량을 연결하기만 하면 별도의 추가 조작 없이 자동으로 충전이 시작되는 새로운 기능이 소프트웨어를 통해 제공되었습니다.
비즈니스 관점에서 OTA는 사용자 경험을 개선할 뿐만 아니라 자동차 제조사에 명확한 재무적 이익을 창출합니다. Ericsson Connected Cars 보고서에 따르면, 5년 차에 OTA는 연결된 차량 1대당 연간 약 98달러의 비용 절감 효과를 가져올 수 있습니다. 이러한 이익은 주로 소프트웨어 업데이트 및 유지보수 비용 절감에서 비롯되며, 이는 과거에는 OEM 대리점에서 직접 수행해야 했던 작업이었습니다. 실제로 또한 테슬라나 BMW처럼 고객이 기능을 업그레이드할 수 있는 ‘인앱 구매’를 제공함으로써 새로운 수익원을 창출합니다. 데이터 수요가 적은 시간대에 전송을 예약하는 스마트 방식은 운영 비용의 13%를 추가로 절감해 줍니다. 이러한 솔루션을 통한 총 절감 가치는 5년 차에 4억 3,500만 달러에 이를 것으로 전망됩니다.
오류 예측 및 브랜드 보호를 위한 핵심 플랫폼
OTA 업데이트는 자동차 산업에서 예측 정비를 구현하기 위한 핵심 인프라로 점차 자리 잡고 있습니다. 차량의 지능화 수준이 높아짐에 따라, 인공지능(AI) 알고리즘은 차량 내 시스템과 구성 요소로부터 진단 데이터 및 운행 데이터를 실시간으로 감지·분석·전송할 수 있게 됩니다.
이러한 데이터를 분석 모델 및 머신러닝 기술과 결합함으로써, 기업은 소프트웨어 결함이나 성능 저하와 관련된 잠재적 위험을 조기에 식별할 수 있으며, 문제가 실제로 성능, 안전성 또는 사용자 경험에 영향을 미치기 전에 필요한 OTA 업데이트를 선제적으로 요청하고 배포할 수 있습니다.
이와 같은 선제적 접근 방식은 서비스 중단 위험과 유지보수 비용을 줄이는 데 기여할 뿐만 아니라, 차량의 전 생애주기 전반에 걸쳐 제품 품질을 보장하고 브랜드 신뢰도를 보호하는 데에도 중요한 역할을 합니다.
특히 OTA는 OEM 및 협력사들이 원격으로 문제를 해결할 수 있도록 지원하여 최종 사용자에 대한 서비스 중단을 최소화합니다. 미국 도로교통안전국(NHTSA)에 따르면, 2022년에는 OTA(무선 소프트웨어 업데이트)를 통해 결함을 수정한 차량 리콜 사례가 23건으로 집계되었으며, 이는 2021년 대비 두 배 이상 증가한 수치로 자동차 안전 결함 대응에 있어 OTA 활용이 크게 확대되고 있음을 보여줍니다. 이는 OTA가 차량 수명 주기 전반에 걸쳐 제품 품질을 유지하고 브랜드 신뢰도를 보호하는 데 중요한 역할을 수행하고 있음을 보여줍니다.
자동차 OTA 업데이트에서의 도전 과제

공급업체 협업 및 통합
OTA 업데이트를 구현하는 과정에서 직면하는 주요 과제 중 하나는 자동차 가치 사슬 전반에 걸친 다수의 공급업체 간 협업 및 통합의 복잡성입니다. 이러한 공급업체들은 서로 다른 시스템 아키텍처, 기술 표준 및 개발 프로세스를 사용하고 있는 경우가 많아, 소프트웨어 버전 관리, 시스템 인터페이스 및 OTA 업데이트 메커니즘을 일관되게 동기화하는 데 어려움이 발생합니다. 이와 같은 협업상의 불일치는 통합 오류, 업데이트 중단은 물론 기능 안전 및 사이버 보안 측면의 위험으로 이어질 수 있습니다.
또한 OTA는 업데이트 서버와 클라우드 인프라부터 차량 내 ECU 및 기능 도메인에 이르기까지 엔드투엔드(end-to-end) 통합을 요구합니다. 이 과정에서 인터페이스 설계, 데이터 흐름, 업데이트 권한 관리에 대한 공급업체 간의 협력 부족은 OTA 시스템의 신뢰성, 확장성 및 안정성을 저해할 수 있습니다.
따라서 OTA 업데이트가 점점 보편화되는 환경에서, 공급업체 간의 효과적인 협업과 긴밀한 통합은 OTA를 안전하고 안정적으로 구현하기 위한 핵심 요소인 동시에, 자동차 제조사가 반드시 해결해야 할 가장 큰 과제 중 하나로 자리 잡고 있습니다.
OTA 업데이트의 사이버 보안
자동차 산업에서 OTA와 관련된 사이버 보안 위협은 무엇보다도 차량을 원격으로 제어할 수 있다는 점에서 비롯되며, 이는 차량의 운행 안전성과 인간의 생명에 직접적인 영향을 미칠 수 있는 요소로 평가됩니다. 차량 소프트웨어에 취약점이 존재하거나 OTA 업데이트 메커니즘이 충분히 보호되지 않을 경우, 공격자는 브레이크, 가속 페달, 조향 시스템과 같은 핵심 제어 시스템에 침입할 수 있습니다. 대표적인 사례로는 2016년 닛산 리프(Nissan Leaf)의 원격 제어 애플리케이션 취약점이 있으며, 당시 암호화가 충분히 적용되지 않은 통신 채널을 통해 해커가 차량의 일부 기능에 무단 접근할 수 있었던 사실이 확인되면서 원격 제어 시스템의 안전성에 대한 심각한 우려가 제기되었습니다.
이와 함께 중간자 공격(Man-in-the-Middle)은 차량과 OTA 서버 간 데이터 전송 과정에서 발생할 수 있는 대표적인 공격 시나리오 중 하나입니다. 양방향 인증 및 강력한 암호화 메커니즘이 적용되지 않을 경우, 공격자는 통신 흐름을 가로채 악성 코드를 삽입하거나 업데이트 패키지의 내용을 변조할 수 있으며, 차량은 이를 정상적인 업데이트로 인식할 위험이 있습니다. 실제로 Tesla Model S와 Model X 일부 모델에서 발견된 보안 취약점 사례는 OTA 프로세스 내 보안 계층이 충분히 견고하지 않을 경우, 소프트웨어 업데이트 과정에서 외부 개입이 가능해질 수 있음을 보여주었습니다.
전송 구간상의 공격뿐만 아니라, OTA 업데이트를 저장하고 배포하는 클라우드 서버 역시 해커들에게 매력적인 공격 대상이 됩니다. 서버가 침해될 경우, 공격자는 소프트웨어 또는 펌웨어 파일을 조작하여 악성 코드를 삽입하고 이를 OTA를 통해 다수의 차량에 확산시킬 수 있습니다. 2019년 폭스바겐과 아우디의 클라우드 서버 침해 사건은 이러한 위험을 명확히 보여주는 사례로, 중앙 인프라의 단 하나의 취약점만으로도 사용자 데이터 보안, 소프트웨어 무결성, 그리고 차량의 전반적인 안전성에 심각한 영향을 미칠 수 있음을 시사합니다.
글로벌 규제 및 표준 준수
자동차 산업에서 OTA를 도입하기 위해서는 안전, 사이버 보안, 데이터 보호와 관련된 복잡한 글로벌 규제 환경을 동시에 충족해야 합니다. 지역과 국가별로 상이한 법적·기술적 규제를 해석하고 준수하는 동시에, 차량에 대한 OTA 업데이트를 중단 없이 안정적으로 제공해야 한다는 점은 완성차 제조사(OEM)에게 상당한 도전 과제로 작용합니다.
OTA 업데이트는 차량의 안전한 운행을 보장하고 핵심 안전 기능에 영향을 미치지 않도록 엄격한 테스트, 검증 및 승인 절차를 거쳐야 합니다. 또한 OTA 시스템은 UNECE WP.29를 비롯해 R155(사이버 보안 관리) 및 R156(소프트웨어 업데이트 관리)와 같은 자동차 산업의 핵심 규제와 함께, 자동차 소프트웨어와 관련된 국제 표준인 ISO/SAE 21434(자동차 사이버 보안), ISO 26262(기능 안전), ISO 24089(소프트웨어 업데이트 수명주기 관리)를 준수해야 합니다.
아울러 OTA에는 GDPR을 포함한 글로벌 개인정보 보호 규정을 충족하는 보안 및 데이터 거버넌스 체계가 적용되어야 하며, 지속적인 컴플라이언스 관리, 위험 모니터링 및 변화하는 규제 환경에 대응하기 위한 프로세스 개선이 요구됩니다.
자동차 OTA 업데이트 보안 전략
클라우드 기반 OTA(Over-the-Air) 업데이트는 차량의 소프트웨어와 펌웨어를 원격으로 업데이트하는 효과적인 방법입니다. 그러나 앞서 언급한 사례에서 볼 수 있듯이, 클라우드 기반 OTA는 다양한 보안 위협에 노출될 수 있으므로 이를 효과적으로 관리하고 보호하는 것이 매우 중요합니다. 본 절에서는 클라우드 기반 OTA에서 보안의 중요성과 그에 대한 해결 방안을 논의합니다.

OTA 보안 검증 및 테스트 프로세스 수행
OTA 업데이트의 안전성과 신뢰성을 확보하기 위해, 자동차 제조사는 업데이트 전 과정에 걸쳐 강력한 보안 검증 및 테스트 프로세스를 구축해야 합니다.
우선, 단계적 배포 는 핵심적인 대응 전략 중 하나로, 업데이트를 전체 차량에 적용하기에 앞서 제한된 차량 또는 장치 그룹을 대상으로 먼저 테스트를 수행합니다. 이를 통해 보안 취약점, 통합 오류 또는 성능 문제를 조기에 식별할 수 있으며, 전체 사용자에게 미치는 영향을 최소화할 수 있습니다.
또한, 시뮬레이션 환경 구축을 통해 실제 차량 운행 조건을 반영한 하드웨어·소프트웨어 구성과 다양한 운용 시나리오를 재현할 수 있습니다. 이러한 환경에서 OTA 업데이트의 호환성, 안정성 및 보안 수준을 사전에 검증함으로써 실제 차량 적용 시 발생할 수 있는 위험을 효과적으로 줄일 수 있습니다.
마지막으로, 자동화 테스트는 OTA 보안 전략에서 핵심적인 역할을 합니다. CI/CD 기반의 지속적인 통합 및 테스트를 통해 보안 이슈와 기술적 결함을 신속하게 탐지하고 대응할 수 있으며, 이를 통해 OTA 업데이트가 안전하고 일관되며 신뢰성 있게 배포될 수 있도록 보장합니다.
확장 가능하고 안전한 OTA 인프라 구축
효과적인 OTA 전략은 유연성과 확장성을 갖춘 인프라를 기반으로 설계되어야 하며, 글로벌 규모에서도 안정적으로 운영될 수 있어야 합니다. 클라우드 기반 플랫폼을 도입함으로써 기업은 다양한 차량 모델, 시스템 구성 및 지역 환경 전반에 걸쳐 소프트웨어 업데이트를 보다 효율적으로 관리하고 배포할 수 있습니다.
또한 콘텐츠 전송 네트워크(CDN)는 OTA 업데이트 배포를 최적화하는 데 핵심적인 역할을 합니다. CDN을 활용하면 업데이트 파일을 사용자와 가까운 네트워크 노드에 캐시하여 중앙 서버의 부하를 줄이고, 전송 속도를 향상시키며, 글로벌 환경에서도 업데이트 안정성을 확보할 수 있습니다.
업데이트 보안 강화 및 배포 메커니즘 최적화
보안은 자동차 OTA 업데이트 전략에서 가장 중요한 요소 중 하나입니다. 기업은 데이터 전송 및 저장 과정 전반에 걸쳐 강력한 암호화 메커니즘을 적용하여 무단 접근 및 데이터 위·변조 위험을 방지해야 합니다. 이와 함께, 업데이트 출처에 대한 엄격한 인증 절차를 통해 신뢰할 수 있는 업데이트만 차량에 설치되도록 보장해야 합니다.
보안과 더불어 업데이트 배포 효율성 최적화 역시 중요합니다. 델타 업데이트, 네트워크 상태 및 디바이스 성능에 따른 적응형 배포, 그리고 백그라운드 업데이트 기능을 적용함으로써 데이터 전송량을 최소화하고 사용자 중단을 줄이며, 차량의 전체 수명 주기 동안 OTA 업데이트를 안전하고 원활하게 적용할 수 있습니다.
OTA 업데이트 배포 효과 모니터링 및 분석
출시 이전의 테스트 및 검증 절차와 더불어, OTA 업데이트 배포 이후의 성능을 모니터링하고 분석하는 것은 자동차 산업에서 OTA 보안 전략의 필수적인 요소입니다.
우선, 완성차 제조사는 중앙 집중식 모니터링 및 분석 시스템을 활용하여 OTA 배포 전 과정을 지속적으로 추적할 필요가 있습니다. 여기에는 업데이트 성공률, 오류 발생률, 배포 소요 시간, 개별 차량별 업데이트 상태 등이 포함됩니다. 이러한 데이터는 OTA 시스템의 안정성과 신뢰성을 종합적으로 파악하는 데 기여하며, 이상 징후나 잠재적인 보안 위험을 조기에 식별하는 데 중요한 역할을 합니다.
기술적 데이터뿐만 아니라, 최종 사용자로부터의 피드백 역시 업데이트 효과를 평가하는 핵심 요소입니다. 사용자 피드백을 체계적으로 수집·분석함으로써 OEM과 공급업체는 업데이트 이후 발생할 수 있는 문제를 신속하게 인지하고, 이에 따라 패치 적용, 오류 수정 또는 OTA 배포 전략의 최적화를 적시에 수행할 수 있습니다.
마지막으로, 성능 지표에 대한 지속적인 분석을 통해 기업은 OTA 업데이트 프로세스를 단계적으로 고도화할 수 있으며, 장애 감지 및 대응 역량을 강화하는 동시에 차량의 전 수명 주기에 걸쳐 OTA 시스템의 운영 효율성과 전반적인 안전성을 향상시킬 수 있습니다.
국제 규정 및 사이버 보안 표준 준수
궁극적으로 OTA(Over-the-Air) 시스템이 진정으로 안전하고 신뢰할 수 있으려면 자동차 제조사는 차량 사이버 보안에 관한 국제 규정과 표준을 엄격히 준수해야 합니다. 이는 단순한 법적 요구사항일 뿐만 아니라 사용자 보호, 브랜드 신뢰 유지, 그리고 SDV(Software-Defined Vehicle) 모델의 지속 가능한 발전을 위한 기반이 됩니다.
현재 중요한 표준에는 다음이 포함됩니다.
- UNECE WP.29: 차량의 사이버 보안 관리 및 소프트웨어 업데이트에 관한 규정으로, OEM이 위협으로부터 차량을 보호할 수 있는 능력을 입증하도록 요구합니다.
- ISO/SAE 21434: 차량 전자·전기 시스템의 설계, 개발 및 운영 과정에서 사이버 보안을 위한 기술 표준입니다.
- ISO 24089: 소프트웨어 업데이트 절차에 관한 표준으로, OTA가 안전하고 투명하며 검증 가능하게 배포되도록 보장합니다.
LTS Group의 OTA 업데이트의 대표적인 사례 연구
사례 연구: Secure Boot Loader 개발
도전 과제
고객은 짧은 기간 내에 Secure Boot Loader 기능을 개발할 것을 요구했습니다. 그러나 ECU(Electronic Control Unit)는 HSM(Hardware Security Module)을 지원하지 않았습니다. 따라서 프로젝트 팀은 암호화 및 복호화 기능을 구현하기 위해 직접 코드(hand-code)를 작성해야 했습니다. 또한 하드웨어가 해외에 설치되어 있어 시스템 테스트 및 검증 과정에서 많은 어려움이 있었습니다.
더불어 고객은 두 달 내에 두 가지 도구를 동시에 개발할 것을 요청했습니다. 하나는 HASH와 디지털 서명(Signature)을 생성하는 도구이고, 다른 하나는 ECU에 소프트웨어를 플래시(flash)하는 도구였습니다.
업무 범위
프로젝트는 다음 모듈에 대한 단위 테스트(unit testing)와 검증 테스트(qualification testing)의 개발 및 수행을 포함했습니다.
- Secure Boot
- OTA / UDS를 통한 Secure Download / Secure Programming
- Secure Communication
- 암호 알고리즘
솔루션의 주요 보안 구성 요소
- Secure Boot
- Secure Download
- Secure Communication
- XCP Lock / Unlock
- RSA 2048 알고리즘
- ECC 알고리즘
해결 방안
기술 팀은 Secure Boot 기능을 구축하기 위해 필요한 암호 알고리즘을 완전히 숙지하고, ECU용 소프트웨어 플래싱 도구를 병행하여 개발했습니다. 임베디드 보안에 대한 능동적이고 전문적인 접근 방식을 통해 팀은 제품 테스트 전 과정을 성공적으로 완료하고, 제시된 일정에 맞춰 프로젝트를 마무리했습니다.
사례 연구: 사이버 보안
도전 과제
가장 큰 도전 과제 중 하나는 차량 내부 공격으로, 공격자가 CAN/Ethernet 메시지를 위조하거나 차단하여 예를 들어 가짜 브레이크 신호를 보내 차량 운행 안전에 심각한 영향을 미칠 수 있다는 점입니다.
또한 AUTOSAR 아키텍처의 복잡성은 많은 보안 위험을 초래합니다. BSW와 RTE와 같은 여러 계층을 동시에 보호해야 하므로 잘못된 구성 위험이 증가하고, 이로 인해 시스템 내에서 발견하기 어려운 취약점이 발생할 수 있습니다.
게다가 제조업체는 ISO/SAE 21434 및 UNECE WP.29와 같은 엄격한 규정 준수 요구사항을 충족해야 하며, 동시에 하드웨어 자원이 제한된 ECU에서 성능을 보장해야 합니다.
마지막으로 OTA는 적절히 보호되지 않을 경우 상당한 위험 요소가 될 수 있습니다. 안전하지 않은 업데이트는 해커가 차량 시스템에 침입할 수 있는 “출입구”가 될 수 있습니다.
업무 범위
프로젝트는 ISO 21434 표준에 따른 보안 요구사항 분석 및 보안 필요성 정의에서 시작되었습니다. 이어서 AUTOSAR 아키텍처 내에서 SecOC, CSM, HSM을 구성하는 설계 단계가 진행되었습니다.
구현 단계에서는 Secure Boot와 보안 OTA 프로토콜을 시스템에 통합했습니다. 또한 SFD와 IVD 메커니즘을 동기화하여 공격 탐지 및 차단 능력을 강화했습니다.
마지막으로 시스템은 스푸핑(spoofing)과 같은 실제 공격 시나리오를 기반으로 종합적인 테스트를 수행했으며, 자동차 산업의 사이버 보안 표준 준수를 보장했습니다.
해결 방안
이러한 도전 과제를 해결하기 위해 솔루션은 통신 보안에 중점을 두었습니다. SecOC를 사용하여 메시지를 MAC(메시지 인증 코드)으로 인증하고, 동시에 Crypto Service Manager(CSM)를 통해 AES 알고리즘을 적용하여 데이터의 보안성과 무결성을 확보했습니다.
Secure Boot와 OTA는 디지털 서명을 통한 펌웨어 검증으로 강화되었으며, OTA 채널은 TLS로 보호되었습니다. 또한 TARA(위협 및 위험 분석)를 수행하여 잠재적인 공격 시나리오를 식별하고 최소화했습니다.
성능 최적화를 위해 HSM을 활용하여 암호화 관련 고도 작업을 처리했습니다. 아울러 차량 진단 보호 메커니즘(SFD -Secure/Protection Vehicle Diagnostics)과 IVD를 통합하여 시스템의 전반적인 방어 능력을 강화했습니다.
자동차 OTA 업데이트의 미래 동향
자동차 OTA 시장 전망
Future Market Insights 보고서에 따르면 자동차 OTA(Over-the-Air) 업데이트 시장은 2025년 약 52억 달러 규모로 평가되며, 2035년에는 250억 달러에 이를 것으로 전망됩니다. 이에 따라 해당 시장은 예측 기간 동안 연평균 성장률(CAGR) 17.0%)를 기록할 것으로 예상됩니다. 이러한 높은 성장세는 소프트웨어 정의 차량(SDV) 과 커넥티드 차량 생태계에서 OTA가 차지하는 전략적 중요성이 빠르게 확대되고 있음을 보여줍니다.
자동차 산업이 SDV 중심 구조로 전환되면서, 소프트웨어는 차량의 핵심 가치와 차별화 요소로 자리 잡고 있습니다. 이러한 환경에서 OTA는 차량 수명 주기 전반에 걸쳐 기능 관리, 성능 최적화 및 지속적인 업데이트를 가능하게 하는 핵심 기술로 부상하고 있습니다.
또한 전자제어장치(ECU), 클라우드 플랫폼, 텔레매틱스 시스템 간의 통합 심화는 차량 소프트웨어를 실시간으로 관리할 수 있는 범위를 크게 확장하고 있습니다. 이에 따라 OEM 및 Tier-1 공급업체는 기술 기업과의 협력을 통해 안전하고 안정적인 원격 업데이트 인프라를 구축하고 있으며, 이를 통해 사용자 경험을 향상시키고 기존 서비스 채널에 대한 의존도를 점진적으로 낮추고 있습니다.
한편, 차량 안전, 배출가스 규제 및 사이버 보안 준수에 대한 요구 강화 역시 OTA 도입을 가속화하는 주요 요인으로 작용하고 있습니다. 여기에 더해 전기차(EV)의 확산과 차량 내 인포테인먼트 개인화 수요 증가는 OTA를 자동차 산업 전반에서 혁신과 애프터마켓 가치 창출을 가능하게 하는 전략적 기반 기술로 자리매김하게 하고 있습니다.
자동차 OTA 업데이트 시장의 주요 트렌드

- OTA와 V2X 기술의 통합 확대
OTA에 V2X 기술이 결합되면서 차량은 교통 인프라, 주변 차량, 클라우드 기반 서비스로부터 실시간 데이터를 수신할 수 있게 됩니다. 이를 통해 OTA 업데이트는 상황 인지 기반으로 보다 정밀하고 시의적절하게 제공될 수 있으며, 시스템 신뢰성과 사용자 경험을 동시에 향상시킵니다.
- OTA 보안을 강화하기 위한 블록체인 기술의 도입
블록체인의 탈중앙화 및 위변조 방지 특성은 OTA 업데이트의 무결성과 신뢰성을 확보하는 데 기여합니다. 업데이트의 진위 여부와 추적 가능성을 보장함으로써, 커넥티드 차량 생태계에서 점점 중요해지는 사이버 보안 요구에 부합하고 있습니다.
- 차량 내 소프트웨어 의존도 증가
ADAS, 커넥티드 인포테인먼트, 자율주행 기술의 확산으로 차량은 지속적인 소프트웨어 업데이트를 필요로 하고 있습니다. 이에 따라 OTA는 차량의 성능, 안전성 및 기능을 수명 주기 전반에 걸쳐 유지·고도화하기 위한 핵심 인프라로 자리 잡고 있습니다.
- 사이버 보안 강화를 위한 전략적 수단으로서의 OTA
차량 연결성이 확대됨에 따라 사이버 공격 위험도 함께 증가하고 있습니다. OTA는 보안 취약점에 대한 패치를 신속하게 배포할 수 있는 수단으로, 차량 시스템 보호와 사용자 신뢰 유지에 중요한 역할을 합니다.
- 데이터 보호 및 규제 준수 요구의 강화
OTA는 무선으로 핵심 소프트웨어를 전송하는 특성상 강력한 암호화, 인증 및 지속적인 모니터링 체계를 요구합니다. 동시에 지역별로 상이한 안전, 데이터 프라이버시, 사이버 보안 규제를 충족해야 하므로, 글로벌 표준을 준수하면서도 유연한 OTA 아키텍처에 대한 필요성이 커지고 있습니다.
자동차 OTA 업데이트에 관한 자주 묻는 질문(FAQ)
자동차에서 OTA란 무엇입니까?
OTA(Over-the-Air)는 무선 연결을 통해 차량의 소프트웨어와 펌웨어를 원격으로 업데이트할 수 있는 기술입니다. 이를 통해 자동차 제조사와 공급업체는 차량을 물리적으로 회수하지 않고도 시스템을 유지, 업그레이드 및 오류를 수정할 수 있습니다.
앞으로 자동차 산업에서 OTA는 어떤 방향으로 발전합니까?
앞으로 OTA는 SDV(Software-Defined Vehicle) 아키텍처의 핵심 플랫폼으로 자리 잡을 것입니다. OTA는 단순한 업데이트 기능을 넘어 차량 소프트웨어의 전체 라이프사이클을 관리하는 역할을 하게 됩니다. 또한 AI와 머신러닝을 통합하여 오류를 예측하고 최적의 업데이트 시점을 결정할 수 있습니다. 블록체인은 인증 강화, 출처 추적, 소프트웨어 공급망 보안을 위해 활용될 것입니다. 동시에 OTA는 ADAS(첨단 운전자 지원 시스템)와 구동 시스템과 같은 핵심 ECU로 확장되어 차량의 안전성과 성능을 향상시킬 것입니다.
자동차 기업에게 있어 OTA의 가장 큰 위험은 무엇입니까?
가장 큰 위험은 OTA 자체가 아니라 보안이 부족한 OTA 구현에 있습니다. OTA의 취약점은 사이버 공격, 운영 중단, 대규모 차량 리콜, 또는 UNECE R155/R156과 같은 규정 위반으로 이어질 수 있으며, 이는 막대한 비용 손실과 브랜드 신뢰도 하락을 초래할 수 있습니다.
결론
현대 자동차 산업은 클라우드 기반 OTA를 광범위하게 적용하여 소프트웨어와 펌웨어를 원격으로 관리 및 업데이트하고 있습니다. OTA는 자동차 제조사가 차량 성능을 개선하고 새로운 기능을 추가하며, 차량의 전체 수명 주기 동안 보안 패치를 신속하게 배포할 수 있도록 지원합니다. 동시에 자동차 사이버 보안 시장의 강력한 성장을 촉진하고 있습니다.
그러나 차량이 점점 더 소프트웨어와 연결성에 의존하게 됨에 따라 사이버 보안 위험도 증가하고 있습니다. 악성 펌웨어, 원격 제어 공격, 데이터 탈취와 같은 위협은 운행 안전에 직접적인 영향을 미칠 수 있으며, OEM은 OTA를 반드시 강력한 보안 메커니즘과 엄격한 업데이트 절차와 함께 구현해야 합니다.
LTS Group은 자동차 소프트웨어 분야에서 8년 이상의 경험을 바탕으로 안전한 OTA 및 종합적인 사이버 보안 솔루션을 제공합니다. ISO 26262, ISO/SAE 21434, UNECE R155/R156과 같은 국제 표준을 준수하며, Secure Boot, Secure OTA, AUTOSAR에 대한 전문 역량을 통해 기업이 안전하고 유연하며 확장 가능한 SDV(Software-Defined Vehicle) 플랫폼을 구축할 수 있도록 지원합니다.

Share

유미 도
한국 시장의 IT 분야에 대한 콘텐츠 제작자인 유미를 만납시다 그분은 정보기술 분야에 깊게 관심을 갖고 특히 신규 기술 분야에서 한국과 베트남 협력관계 및 IT 솔루션에 대한 정보를 독자들에게 신속하게 전할 수 있습니다. 유익한 IT 지식으로 독자와 함께 친한 친구가 되고 재미있는 기술여정 완전히 즐길 수 있음을 믿습니다. TrangTH@ltsgroup.tech 이메일로 연락하세요.
기타 성공한 사례연구
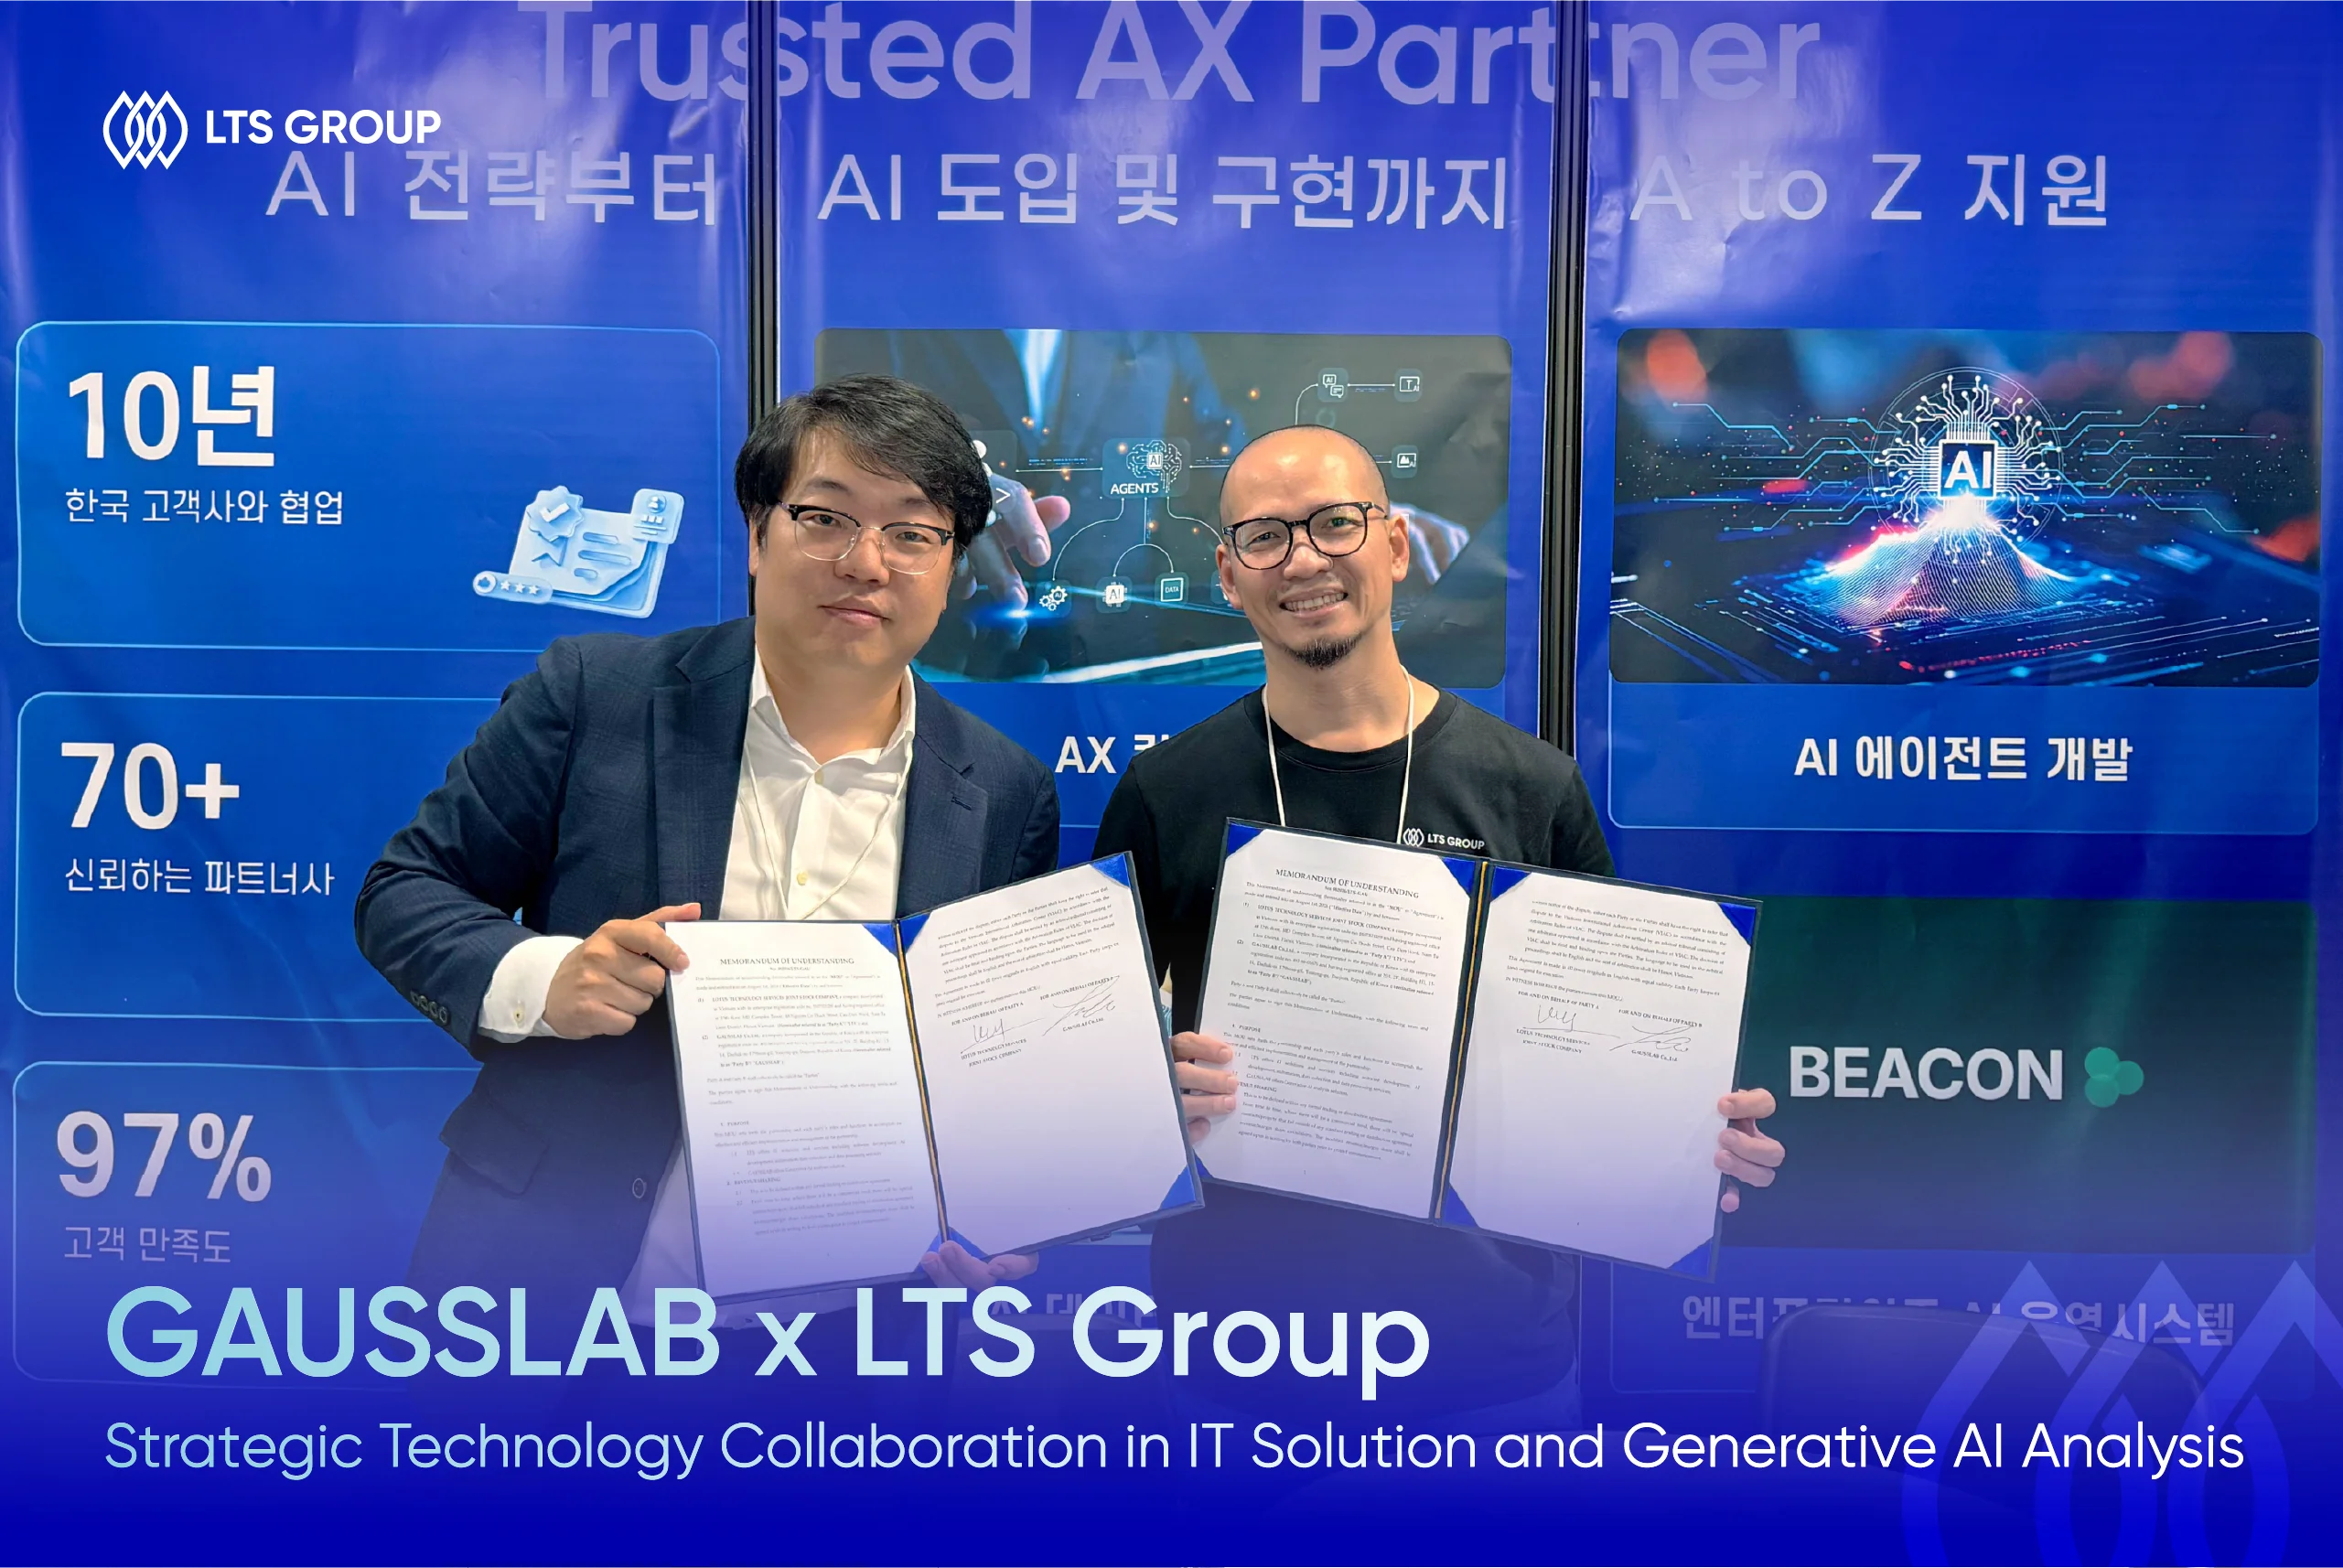
LTS Group x GAUSSLAB, AI 분야 협력 MOU 체결
Aug 24, 2026
-4 mins read
IT 솔루션과 생성형 AI 분석 솔루션의 결합, 「AI Summit Seoul & Expo 2026」 현장에서 협약식 진행 지난 8월 21일, 서울 코엑스에서 열린 「AI Summit Seoul & Expo 2026」 현장에서 글로벌 IT 서비스 기업 LTS Group과 한국의 AI·데이터·ICT·디지털 트윈 솔루션 전문기업 가우스랩(GAUSSLAB) 이 업무협약(MOU)을 공식 체결했다. 이번 협약은 양사가 보유한 상호 보완적인 기술 역량을 결합해 엔터프라이즈 AI 시장을 공동으로 개척하기 위한 것이다. 협약 내용에 따르면 LTS Group은 소프트웨어 개발, AI 개발, 자동화, 데이터 수집 및 가공을 포함한 IT 솔루션과 서비스를 제공하며, 가우스랩은 생성형 AI 분석 솔루션을 제공한다. LTS Group은 2016년 베트남에서 설립된 IT 서비스 기업으로, 소프트웨어 개발과 소프트웨어 테스팅, AI 데이터 가공, 디지털 BPO에 이르는 엔드투엔드 서비스 포트폴리오를 보유하고 있다. 특히 자율주행 및 ADAS 분야의 2D·3D 데이터 라벨링에 강점을 지니고 있으며, 글로벌 고객사를 대상으로 대규모 AI 학습 데이터셋을 구축해 온 역량을 갖추고 있다. 가우스랩은 시각화(Visualization), 빅데이터 분석, CPS 시뮬레이션 등 4차 산업혁명의 핵심 기술을 기반으로 스마트 인더스트리, 디지털 트윈, 스마트 시티, 스마트 팩토리 분야의 솔루션을 개발해 왔다. 또한 AR·XR 디바이스와 AI를 결합한 스마트 점검 솔루션 ‘AR LOGBOOK’, ‘XR LOGBOOK’, ‘MY AR’, ‘MY XR’을 자체 제품으로 보유하고 있다. LTS Group을 대표해 참석한 Huy Nguyen은 “이번 협력은 고품질 AI 데이터와 엔지니어링 역량, 그리고 생성형 AI 분석 기술이 결합되는 의미 있는 출발점”이라며 “한국 시장의 고객에게 기업과 시장의 수요에 부합하는 최적의 AI 솔루션을 제공할 수 있기를 기대한다”고 밝혔다. 한편 이번 협약식이 진행된 AI Summit Seoul & Expo 2026은 8월 19일부터 21일까지 서울 코엑스에서 개최됐다. LTS Group은 B홀 I100 부스로 참가해 자사의 AI 솔루션을 소개했으며, 특히 엔터프라이즈 AI를 위한 운영체제 ‘BEACON’의 현장 데모를 진행했다.
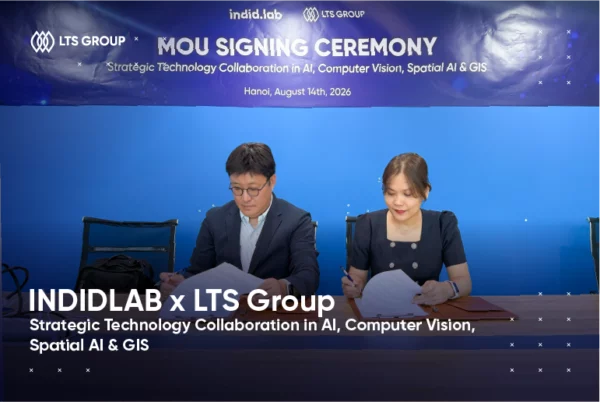
LTS Group-IndidLab, AI·컴퓨터비전·공간정보(GIS) 기술 협력 위한 MOU 체결
Aug 19, 2026
-5 mins read
베트남 IT 솔루션 기업 LTS Group(풍탄슈언 대표)과 한국의 공간 AI·프롭테크 기업 IndidLab(정요한 대표)이 지난 8월 14일에 하노이 LTS Group 본사에서 AI, 컴퓨터비전, 공간 AI(Spatial AI) 및 지리정보시스템(GIS) 분야의 전략적 기술 협력을 위한 업무 협약(MOU)을 체결했다. 이번 협약에 앞서 양사는 회사 소개 및 주요 사업 사례를 공유하는 자리를 가졌다. LTS Group은 자사의 AI·소프트웨어 개발 역량과 프로젝트 수행 사례를 소개했으며, IndidLab은 자사 웹사이트 및 서비스를 통해 지도, CAD 등 다양한 형식의 데이터를 GIS·공간정보 데이터로 변환하는 사업 방향을 설명했다. IndidLab 측은 현재 이러한 데이터 변환 작업이 대부분 수작업으로 진행되어 상당한 시간이 소요되고 있다며, 이를 AI 기반 자동화 솔루션으로 전환하기 위한 기술 파트너를 찾고 있다고 밝혔다. 특히, 이번 미팅에서 양사는 IndidLab이 추진 중인 프로젝트를 중심으로 기술 협력 방향에 대해 논의했다. IndidLab은 프로젝트 개요를 소개했으며, 이와 함께 LTS Group이 보유한 AI, 컴퓨터비전, OCR, 문서 AI 분야의 경험에 대해 파악하는 시간을 가졌다. 양측은 프로젝트에 적용 가능한 기술적 접근 방식에 대해 논의했으며, 개념 검증(PoC) 진행 가능성과 장기적인 협력 잠재력에 대해서도 의견을 나눴다. LTS Group에서는 AI, 컴퓨터비전, OCR/문서 AI, 기술 프로젝트 관리를 담당하는 AI 부문장이 참석해 전문적인 관점에서 심도 있는 논의가 이루어졌다. 특히 IndidLab은 그간 여러 차례 베트남을 방문한 경험이 있음에도 베트남 기업과 실질적인 협업을 진행하는 것은 이번이 처음이라고 밝혀 이번 협약의 의미를 더했다. IndidLab은 2024년부터 베트남 및 홍콩으로 사업 영역을 확장해 온 바 있으며, 이번 미팅을 통해 LTS Group이 보유한 컴퓨터비전, OCR, 문서 AI, 데이터 라벨링 역량이 자사의 기술 방향과 높은 적합성을 지녔다는 점에서 깊은 인상을 받았다고 전했다. ■ Indid Lab 개요 IndidLab은 건축·지리공간 데이터 기반의 독자적인 공간 AI(Spatial AI) 기술을 개발하는 한국의 프롭테크 기업으로, 부동산·도시 재정비·공간 지능 서비스 분야에 기술을 공급하고 있다. 2024 Google Play 챙구 프로그램 대상을 수상했으며, 한국부동산원(KREB)에 자체 공동주택 분석 데이터를 공급하고 있다. 2024년부터 베트남 및 홍콩으로 사업을 확장해 왔다. ■ LTS Group 개요 LTS Group은 2016년 설립된 글로벌 IT 솔루션 기업으로, 5개 자회사와 미국·한국·일본 3개 지사를 운영하고 있다. 독립 소프트웨어 검증 자회사 Lotus Quality Assurance(LQA)를 통해 베트남 내 최고 수준의 인력 풀을 보유하고 있으며, 지난 10년간 11개 국가 60여 고객사를 대상으로 275건의 프로젝트를 성공적으로 수행해 97% 이상의 고객 만족도를 기록해 왔다.

멜버른 인터섹트(Intersekt) 2026에서 LTS Group을 만나보세요
Aug 11, 2026
-5 mins read
LTS Group은 오는 9월 3일부터 4일까지 호주 멜버른 크라운 프롬나드(Crown Promenade Melbourne)에서 개최되는 인터섹트(Intersekt) 2026에 참가하게 되었음을 알려드립니다. 이번 행사에는 LTS Group의 대표(CEO) Xuan Phung 여사와 지역 비즈니스 개발 총괄(Regional Director of Business Development) Joyce Nguyen 님이 참석하여 호주를 비롯한 각지의 핀테크 리더, 금융기관, 기술 기업, 그리고 혁신가들과의 교류를 기대하고 있습니다. 인터섹트(Intersekt) 2026 소개 핀테크 오스트레일리아(FinTech Australia)가 주최하는 인터섹트(Intersekt)는 호주를 대표하는 핀테크 행사 중 하나입니다. 올해로 아홉 번째를 맞이하는 이번 행사에는 1,000명이 넘는 핀테크 창업자, 은행, 투자자, 규제 당국, 정책 입안자, 그리고 업계 리더들이 한자리에 모여 인사이트를 공유하고 금융 서비스 생태계 전반의 새로운 기회를 모색합니다. 핀테크 위크 오스트레일리아(Fintech Week Australia)의 대표 행사로서, 인터섹트 2026에서는 신기술, 시장 동향, 정책 변화, 금융 서비스의 미래를 주제로 한 산업 세션, 라운드테이블, 워크숍, 네트워킹 활동 및 다양한 논의가 진행될 예정입니다. 인터섹트 2026에서 LTS Group과 만나보세요 행사 기간 동안 저희 두 대표는 LTS Group의 AI 기반 핀테크 소프트웨어 개발 역량을 소개하고, 금융 기술 플랫폼의 구축, 현대화, 확장을 모색하는 기업들과 교류할 예정입니다. LTS Group의 핀테크 분야 경험은 디지털 뱅킹, 결제, 대출, 트레이딩 및 투자, 금융 분석 전반을 아우릅니다. 저희는 고도화된 데이터 분석, AX(AI 전환) 솔루션, 레거시 시스템 현대화를 통해 효과적인 AI 도입을 지원하며, 도메인 전문성과 엔지니어링 및 품질보증(QA) 역량을 결합하여 각 고객사의 비즈니스 요구사항과 사용자 니즈를 충족시키고 있습니다. Xuan Phung 대표와 Joyce Nguyen 님은 이번 행사를 통해 업계 전문가들을 만나 변화하는 핀테크 산업에 대한 시각을 나누고, 잠재적인 기술 파트너십 기회를 모색하기를 기대하고 있습니다. 행사 개요 일시: 2026년 9월 3일 ~ 4일 장소: 크라운 프롬나드 멜버른(Crown Promenade Melbourne) 주소: 8 Whiteman Street, Southbank, Victoria 3006, Australia 인터섹트 2026 참석 예정이시며 귀사의 차기 핀테크 프로젝트에 대해 논의를 원하시는 경우, LTS Group 팀과 연락하여 멜버른 현지에서의 미팅을 조율해 주시기 바랍니다.
이메일:contact@ltsgroup.tech
전화:(+84) 96-238-7474
본사:베트남, 하노이, 68 Nguyen Co Thach 길, MHDI빌딩 17층
일본 사무소:일본, 108-0023 도쿄도, 미나토구, 시바우라 3-20-10, 이와모토빌딩 5층
미국 사무소:25787 Rawley Springs Dr, Chantilly, VA 20152
한국 사무실:서울특별시 서초구 강남대로 327 대륭서초타워 12층 1214호